#sicherheit
131 posts · Last used 17d
Moin, ich brauche heute ein wenig Herdenintelligenz ;)
Kennt ihr frei zugängliches Schulungsmaterial zu dem Themenbereich Social Engineering, Phishing, CEO-Fraud und ähnlichem?
Ich habe bereits gesehen, dass @bsi@social.bund.de dazu Infos auf der eigenen Website hat, aber ich suche eher .pdf-Dokumente oder ähnliches für die interne Nutzung.
Wenn ihr da was wisst oder den Beitrag teilt, würde ich mich sehr freuen :)
#ITsicherheit #cybersecurity #Datenschutz #Sicherheit #Phishing
Aus der Kategorie....
Wer mit der Bahn fährt lebt #gefährlich, als Mitarbeiter der #Bahn lebt man gefährlicher !
#Sicherheit #Magdeburg #HalleSaale
"Verunreinigungen, Beschmierungen und Beschädigungen im Regionalexpress"
https://www.presseportal.de/blaulicht/pm/74168/6355426
Mobotix T26 in Home Assistant: Türklingel per Webhook einbinden
Verbinde deine Mobotix-Türkamera per Webhook mit Home Assistant. So wertest du Klingelknöpfe und Türkontakte lokal und ohne Cloud aus.
https://netguide.io/smart-home/de/mobotix-t26-in-home-assistant-turklingel-per-webhook-einbinden/
#HomeAssistant #Automation #Kameras #Mobotix #Sicherheit #Webhook
Nach dem spektakulären Ausbruch aus der JVA in Duisburg-Hamborn stellt sich die Frage: Wie sicher sind die Gefängnisse in NRW?#WDR #JVA #Gefängnis #Strafvollzug #Ausbruch #Sicherheit #NRW
Nach Gefängnisausbruch aus JVA Duisburg-Hamborn: Wie sicher sind NRWs Justizvollzugsanstalten?
"Damit Dein Rechner startet und Du arbeiten kannst, gibst Du 1. erst da und dann 2. da Dein Passwort ein."
"Dasselbe Passwort?"
"Dasselbe Passwort."
"Und dann kann ich loslegen?"
"Nein, um ins VPN zu kommen, musst Du nochmal Dein Passwort eingeben."
"Dasselbe Passwort?"
"Dasselbe Passwort."
#passwort #windows #vpn #security #Sicherheit #itsecurity #sso
Hab da mal was gebastelt... man hat am Wochenende ja nichts Besseres zu tun:
Secure Your ServerZwei praktische Checks. Ein seriöser Sicherheitsbericht.
Prüfe eine Domain auf die Härtungsdetails, auf die Angreifer und Audits zuerst schauen. Teste danach, ob deine echten E-Mails sauber authentifiziert und zugestellt werden. Kein Konto, kein Tracking, keine Bezahlschranke.
Domain-Sicherheitsscan
Vollständige externe Sicht auf TLS/SSL, SSH, offene Ports, DNS, SPF, DKIM, DMARC, MTA-STS, HTTP-Security-Header, WHOIS und PGP/WKD.
Mail-Zustellungstest
Erzeuge eine einmalige Testadresse, schick eine Mail aus deinem Postfach und sieh SPF, DKIM, DMARC, TLS, rDNS, Spam-Signale und Zustellungsdetails.
Bugs, Verbesserungswünsche bitte an "hallo [at] chrislo.de"
Mehr Infos:
https://www.sichere-deinen-server.de/
#chrislo #sys #secureyourserver #sicheredeinenserver #sicherheit #security #server #domain #tls #ssh
macht euch mal die mühe und durchsucht via xcancel den X account von #grapheneoshttps://xcancel.com/GrapheneOS/
sucht nach beiträgen mit begriffen wie "iphones", "backdoor", "linux", "tor", "google" usw.
DIE SIND KOMPLETT DURCHGEDREHT!
#sicherheit
Vorsicht an WLAN-Hotspots!
Gerade jetzt in der Ferienzeit begegnen viele Menschen auf ihren Reisen öffentlichen WLAN-Hotspots (englisch public Wi-Fi). Im Zug, auf Bahnhöfen, Flughäfen, in Hotels, Geschäften, Gaststätten: Überall gibt es freies WLAN. Teils unverschlüsselt (dann muss man nur auf dem vorgeschalteten Captive-Portal die Bedingungen akzeptieren), teils mit Registrierung per E-Mail (Flughafen), teils verschlüsselt mit Ticket-System (Hotels). Für die hier beschriebene Gefahr ist nicht relevant, ob das WLAN verschlüsselt ist oder nicht. Hier geht es nämlich darum, dass Hacker die AccessPoints (AP, WLAN-Basis) manipulieren und den gesamten Netzwerkverkehr auf sich umleiten. ... Weiterlesen:
https://www.pc-fluesterer.info/wordpress/2026/08/04/vorsicht-an-wlan-hotspots/
#cybercrime #privacy #sicherheit #vorbeugen #wissen #wlan
Noch 11 Tage läuft diese aktuelle Bundestags-e-Petition:
"Mit der Petition wird gefordert, das Strafgesetzbuch und die Richtlinien für das Strafverfahren und das Bußgeldverfahren (RiStBV) bei Straftaten von Autofahrenden gegen Radfahrende und zu Fuß Gehende so zu ändern, dass Autogewalt regelmäßig verfolgt wird, ..."
9.250 Mitzeichnungen aktuell
30.000 gilt es zu erreichen
bitte mitzeichnen :)
https://epetitionen.bundestag.de/petitionen/_2026/_05/_26/Petition_201482.nc.html
#Sicherheit #Rennrad #MTB #Radfahren #CriticalMass #Auto
In Ahaus laufen die Vorbereitungen für den CSD am 1. August. Vom Anschlag in Berlin will man sich nicht einschüchtern lassen.#WDR #PT #CSD #Ahaus #Sicherheit #Vorbereitungen #NRW
CSD in Ahaus | "Wir wollen uns nicht verstecken"
"Kriminolog:innen weisen seit Jahren darauf hin, dass Waffen- und Messerverbotszonen vor allem ein Instrument der Beruhigung sind. Die Idee, man könne Gewaltakte eindämmen, indem man massenhaft polizeilich Taschen kontrolliert, entbehrt jeder wissenschaftlichen Grundlage."
https://taz.de/Waffenverbot-am-Hauptbahnhof/!6199984/
#Messerverbot #Aktionismus #Symbolpolitik #Sicherheit #messer
Der Kuketz-Blog verlost ein Google Pixel 9a mit GrapheneOS. Mitmachen könnt ihr nur heute.
Wer teilnimmt, solche Aktionen gut findet und sich weitere wünscht, kann mit einer freiwilligen Spende dazu beitragen, dass sie auch künftig möglich bleiben. Teilnahme und Gewinnchance bleiben davon unberührt. 👇
https://www.kuketz-blog.de/sommerferien-verlosung-google-pixel-9a-mit-grapheneos/
https://www.kuketz-blog.de/unterstuetzen/ ❤
#GrapheneOS #Datenschutz #Sicherheit
Notbremse gezogen und Bahnverkehr gestört - SBB hält trotzdem an Fanzügen fest
#Bahnverkehr #Bern #Fanzüge #Fußballfans #GrasshopperClub #SBB #Schienenverkehr #Schweiz #Sicherheit #SuperLeague #Vandalismus #Zürich #ÖffentlicherVerkehrhttps://bahnblogstelle.com/259084/notbremse-gezogen-und-bahnverkehr-gestoert-sbb-haelt-trotzdem-an-fanzuegen-fest/
Die Polizei will allen Zugriff auf Emails, Chats, Messenger, etc. Am liebsten würde sie in jedem Raum inkl. Toilette Kameras installieren. Und immer das gleiche, falsche Argument: Prävention
Es ist noch kein einziges Verbrechen wegen eben dieser “Prävention” verhindert worden, weil keine präventiven Massnahmen ergriffen werden. Den Beweis der Wirksamkeit bleibt man nach wie vor schuldig.
https://www.watson.ch/!866767483
#Sicherheit #Verbrechen #Kriminalität #Überwachung #Datenschutz #Privatsphäre #CSD
Bei Verlust, Diebstahl oder Beschlagnahmung zählt nicht nur ein starkes Passwort. GrapheneOS kombiniert Verschlüsselung mit abgesicherter Hardware, zusätzlichen Exploit-Schutzmaßnahmen und konfigurierbaren Neustarts. Der Beitrag ordnet ein, welche Einstellungen für welches Risiko sinnvoll sind. 👇
https://www.kuketz-blog.de/so-schuetzt-grapheneos-deine-daten-bei-verlust-oder-beschlagnahmung/
#GrapheneOS #Sicherheit #Security #Datenschutz #Privacy
Anscheinend kein Witz:
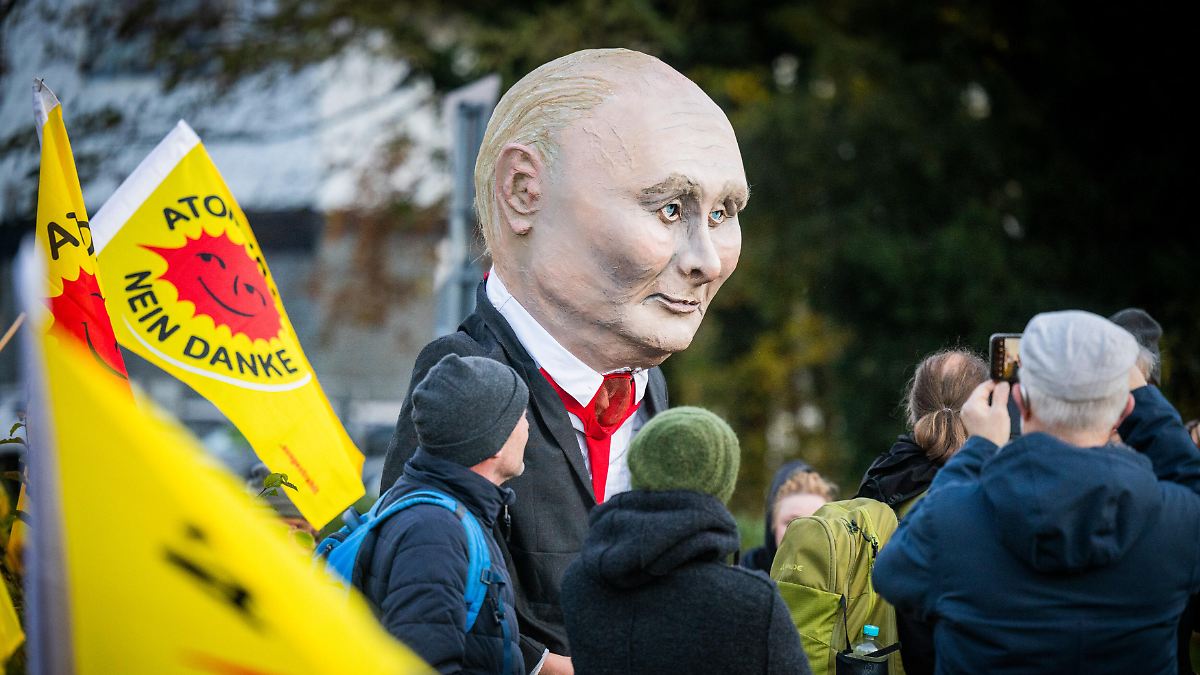
Die #Bundesregierung erteilt die Genehmigung für eine #Brennelemente-Fabrik in Lingen mit Beteiligung von #Rosatom.
Die Autoren dieses Gastbeitrags warnen vor neuen Abhängigkeiten von russischer Atomtechnologie und sehen Risiken für Europas #Energieversorgung und #Sicherheit.
Sie fordern stattdessen den Ausbau unabhängiger europäischer Kapazitäten und eine stärkere Diversifizierung bei #Kernbrennstoffen.
https://www.n-tv.de/politik/Atom-Projekt-in-Niedersachsen-gibt-dem-Kreml-das-naechste-Druckmittel-id31122362.html
#Atomkraft #Kernenergie #Russland
#Oracle bringt 1.449 (!) Sicherheitsflicken
Ist das jetzt das neue Normal? Dass jeden Monat eine vierstellige Anzahl von Sicherheitslücken geflickt wird? Schon der letzte Flickentag von Microsoft (MS) bot einen nie dagewesenen Rekord mit 622 eigenen Sicherheitslücken von MS plus 427, die Edge von Chrome geerbt hat. Macht zusammen knapp über 1.000, was jetzt von Oracle noch mal deutlich übertroffen wird. Auch hier dürfte KI zur Entdeckung beigetragen haben. Anders als im Fall des Linux-Kernels, müssen wir alle uns hier ernsthaft Sorgen machen.
Das legt daran, dass wir hier über proprietäre (closed-source) Produkte reden, deren Sicherheitslücken ... Weiterlesen:
https://www.pc-fluesterer.info/wordpress/2026/07/24/oracle-bringt-1-449-sicherheitsflicken/
#closedsource #datenschutz #hersteller #politik #sicherheit #UnplugOracle #UnplugTrump #zahlen
Linux-Kernel 432 Schwachstellen – Grund zur Sorge oder nicht?
Am vergangenen Wochenende wurden satte 432 CVE-Nummern für Schwachstellen im Linux-Kernel veröffentlicht. Man darf davon ausgehen, dass an der Entdeckung so vieler Schwachstellen auf einen Schlag KI beteiligt war. Ist das nun ein Zeichen für die Unsicherheit von Linux, oder Grund zur Sorge? Müssen wir jetzt wie aufgescheuchte Hühner durch die Gegend rennen? Nein. Das Team, das den Linux-Kernel pflegt, hält sich strikt an die CVE-Definition: Jede einzelne Schwachstelle, welche die
Vertraulichkeit,
Integrität oder
Verfügbarkeit
des Systems beeinträchtigen könnte, bekommt eine CVE-Nummer zugewiesen. ... Weiterlesen:
https://www.pc-fluesterer.info/wordpress/2026/07/24/linux-kernel-432-schwachstellen-grund-zur-sorge-oder-nicht/
#KI #linux #sicherheit #wissen #zahlen
RE: https://sueden.social/@virbonus/116968379335973356
Hat irgend jemensch eine Ahnung, wieso es so viele umständliche und untaugliche Identifizierungsverfahren bei Banken, Versicherungen, Krankenkassen etc. gibt, aber kaum eine Institution en e-Perso nutzt?
#Banken #Sicherheit #Verifikation #Identifikation #ePerso #OpSec
Quoting
@vowe@social.heise.de Ich streite mich grade mit der Raisin-Bank (ex Weltsparen) rum, die für Adressnachweis nur leicht fälschbare Dokumentenscans (z.B. aktuelle Strom- oder Gas-, aber nicht Telefonrechnungen, Kontoauszüge - aber nicht von Kreditkarten) oder Scan des Persos, aber keinesfalls einfachste und einzig sichere Methode akkzeptieren, nämlich E-Perso und PIN.
Das ist eine so chaotische Simulation von Sicherheit, über die offenbar nie jemand nachdenkt und niemand meine Kritik versteht.
Open quoted post«„Uns hackt doch keiner!“ – Der Lieblingssatz deutscher Mittelständler kurz vor dem Incident.
[…] Cybercrime ist heute ein professionelles, lukratives, skalierbares, zukunftsträchtiges Geschäftsmodell […]»
— von @teufelswerk@social.tchncs.de
Das Problem ist weltweit, dass zu viele IT-Verantwortlichen nur bis zum Bildschim ihren Blickwinkel haben und kein Stück weiter.
👉 https://teufelswerk.net/uns-hackt-doch-keiner-der-lieblingssatz-deutscher-mittelstaendler-kurz-vor-dem-incident/
#hacking #mittelstand #itsicherheit #kmu #cybercrime #itsec #unternehmen #it #sicherheit #daten #erpressung #zuklein