Kolejny wyciek danych medycznych Polaków. Chodzi o oprogramowanie Medyc, wykorzystywane w placówkach medycznych. https://sekurak.pl/kolejny-wyciek-danych-medycznych-polakow-chodzi-o-oprogramowanie-medyc-wykorzystywane-w-placowkach-medycznych/ #Aktualnoci #Danemedyczne #Daneosobowe #Hacker #Medyc #Rodo #Wyciek
#wyciek
8 posts · Last used 15d
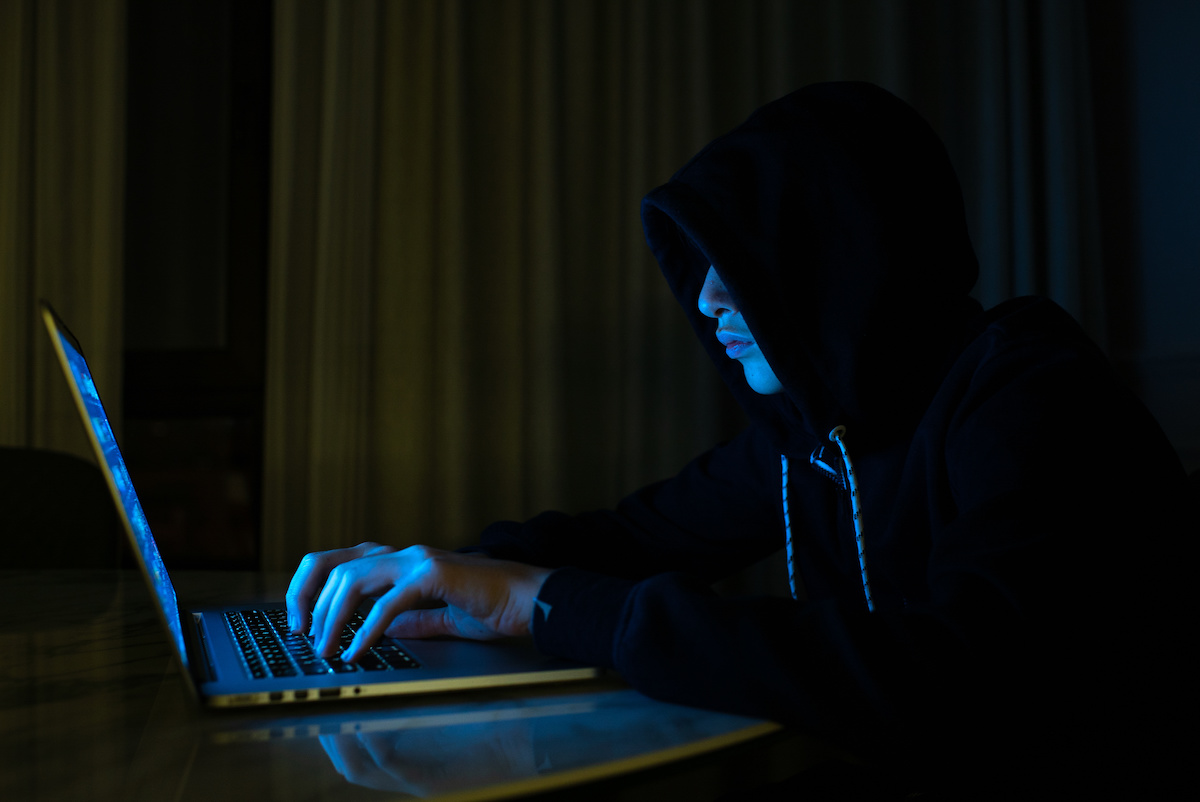

Na sprzedaż trafiło ponad 170 milionów skanów dokumentów identyfikujących tożsamość. Wyciek danych IDScan, jeden z największych w historii Ameryki Północnej.
Na przełomie sierpnia i września dziennikarz Brian Krebs prowadzący popularnego bloga KrebsOnSecurity otrzymał informację o nielegalnym ogłoszeniu sprzedaży danych. Poprzez rosyjskojęzyczne forum Exploit trafił na serwis Nexus oferujący sprzedaż wykradzionych danych. Weryfikując darmową próbkę, dziennikarz znalazł między innymi własne prawo jazdy oraz skan dokumentu Sekretarza Obrony USA, Pete’a Hegsetha. Przekazał...
#WBiegu #Awareness #Dokumenty #Idscan #Paszport #Prawojazdy #Security #Usa #Wyciek
https://sekurak.pl/na-sprzedaz-trafilo-ponad-170-milionow-skanow-dokumentow-identyfikujacych-tozsamosc-wyciek-danych-idscan-jeden-z-najwiekszych-w-historii-ameryki-polnocnej/
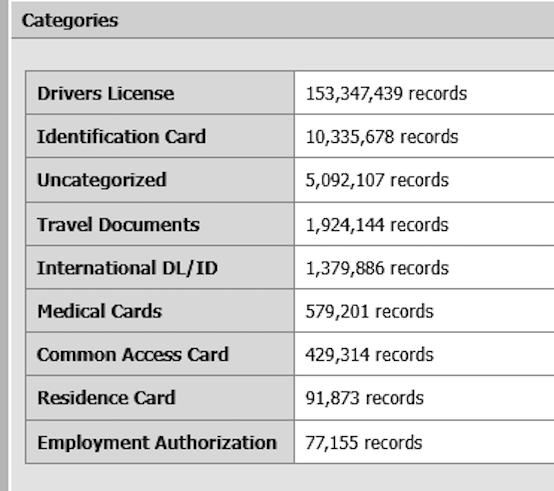
Na sprzedaż trafiło ponad 170 milionów skanów dokumentów identyfikujących tożsamość. Wyciek danych IDScan, jeden z największych w historii Ameryki Północnej. https://sekurak.pl/na-sprzedaz-trafilo-ponad-170-milionow-skanow-dokumentow-identyfikujacych-tozsamosc-wyciek-danych-idscan-jeden-z-najwiekszych-w-historii-ameryki-polnocnej/ #Wbiegu #Awareness #Dokumenty #Idscan #Paszport #Prawojazdy #Security #Usa #Wyciek
Potencjalny wyciek danych z Żabki https://sekurak.pl/potencjalny-wyciek-danych-z-zabki/ #Aktualnoci #Wbiegu #Atak #Awareness #Dane #Ransomware #Wyciek #abka
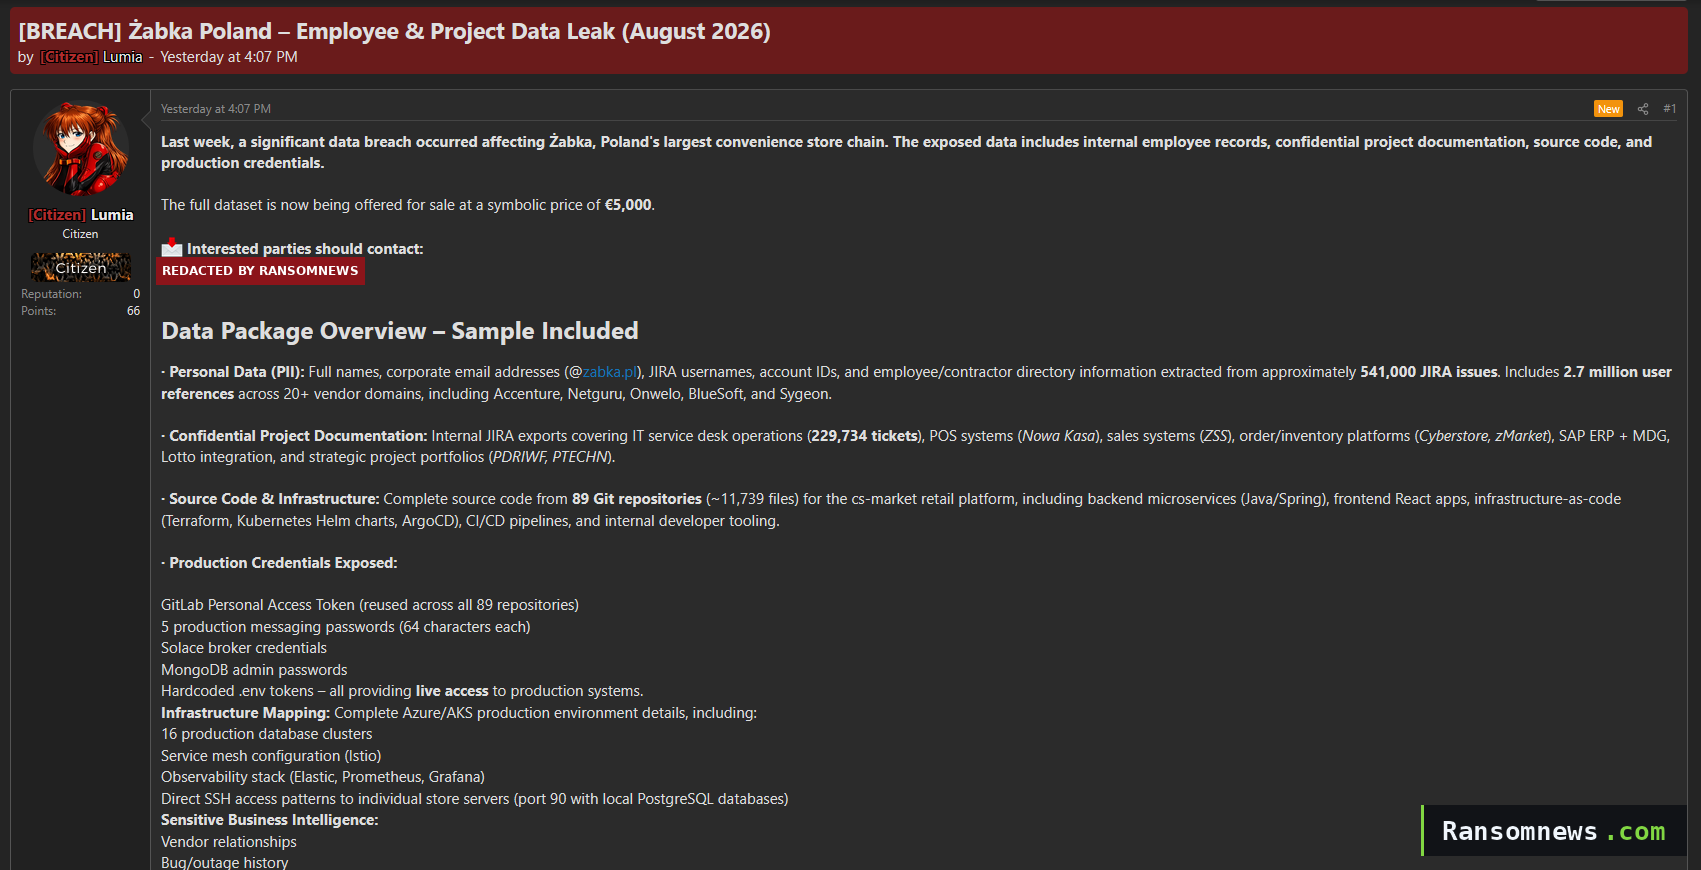
Potencjalny wyciek danych z Żabki
Na popularnym forum cyberprzestępczym pojawiła się informacja o rzekomym wycieku danych z systemów sieci sklepów Żabka. Sprzedający twierdzi, że jest w posiadaniu około 541 tys. zgłoszeń w Jirze, 229 734 zgłoszeń do działu obsługi IT oraz kodu źródłowego z 89 repozytoriów Gitlab. Ransomnews podaje, że próbka wygląda na wewnętrznie spójną,...
#Aktualności #WBiegu #Atak #Awareness #Dane #Ransomware #Wyciek #Żabka
https://sekurak.pl/potencjalny-wyciek-danych-z-zabki/
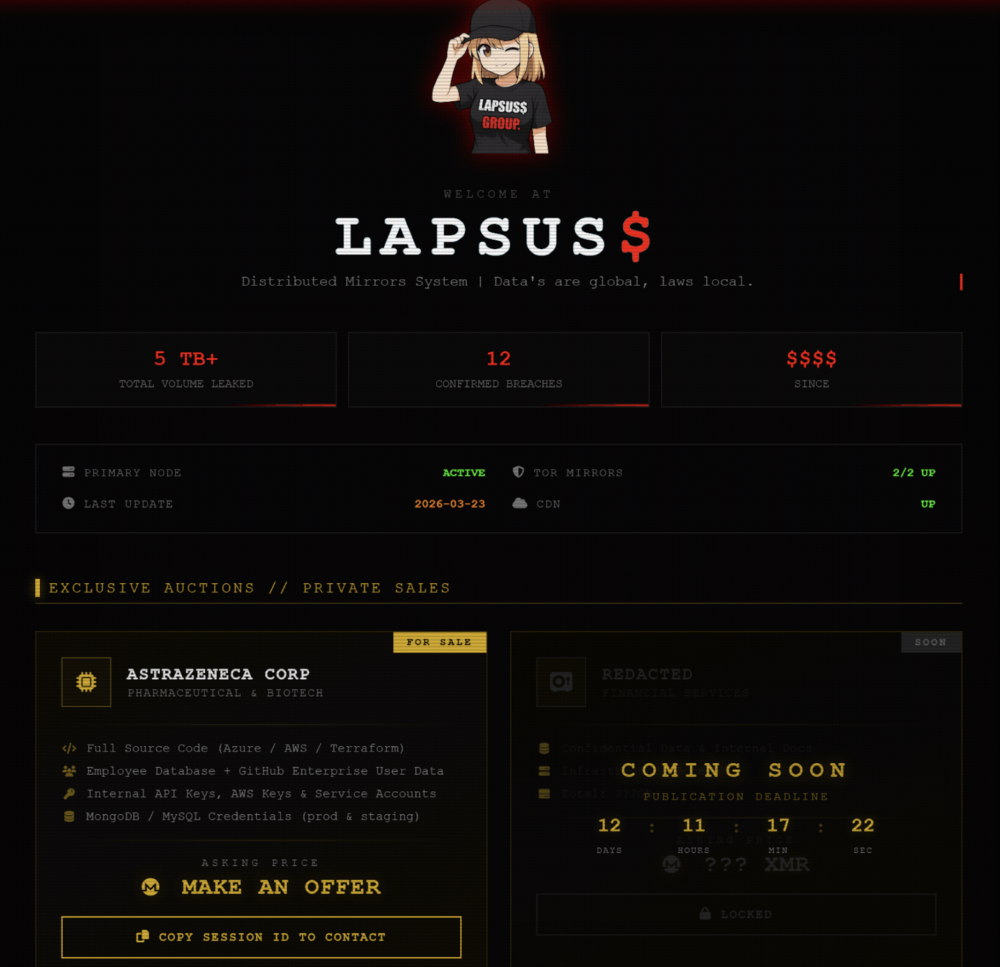
3 GB danych i otwarta oferta sprzedaży – grupa Lapsus$ zaatakowała firmę biotechnologiczną AstraZeneca
O grupie Lapsus$ pisaliśmy już na łamach sekuraka wielokrotnie. Jej członkowie to w dużej mierze nastolatkowie, którzy obrali za cel gigantów technologicznych. I co ciekawe, wielokrotnie udowodnili, że nie trzeba dysponować ogromnym budżetem oraz zaawansowanym malware, aby przeprowadzić skuteczny atak. Na swoim koncie mają szereg sukcesów. Udało im się wykraść...
#WBiegu #Astrazeneca #Lapsus$ #Wyciek
https://sekurak.pl/3-gb-danych-i-otwarta-oferta-sprzedazy-grupa-lapsus-zaatakowala-firme-biotechnologiczna-astrazeneca/
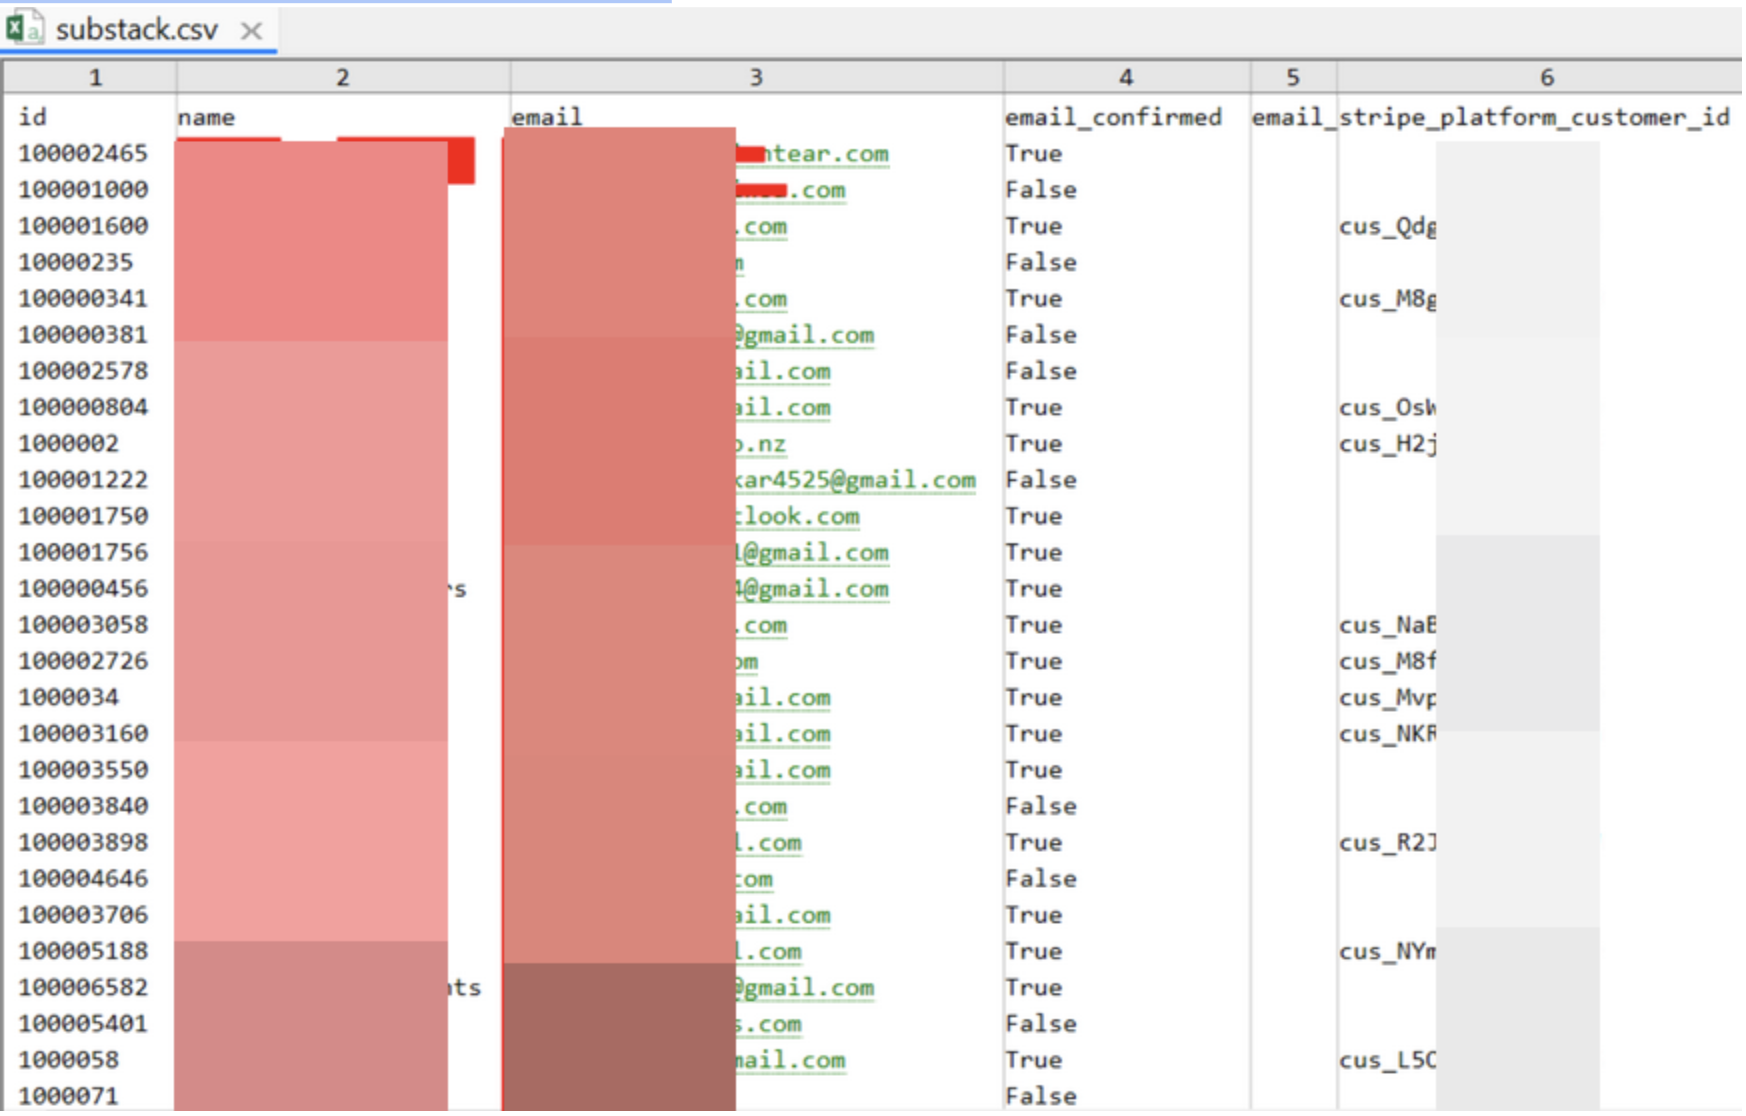
Substack: wyciek adresów e-mail i numerów telefonów części użytkowników
Substack to platforma, na której twórcy mogą tworzyć własne newslettery (także płatne) a użytkownicy – subskrybować i czytać ich treści. Z początkiem lutego użytkownik BreachForums poinformował, że uzyskał dane (prawie 700 tysięcy rekordów) użytkowników platformy. Firma potwierdziła fakt wycieku i wydała ogólny komunikat informujący użytkowników o sytuacji. TLDR: W komunikacie...
#WBiegu #Breachforums #Substack #Wyciek
https://sekurak.pl/substack-wyciek-adresow-e-mail-i-numerow-telefonow-czesci-uzytkownikow/
Poważne naruszenie łańcucha dostaw Notepad++, aktualizacje były złośliwe
Jak czytamy w oficjalnym komunikacie N++. Serwer aktualizacji Notepad++ został przejęty na poziomie infrastruktury hostingodawcy, co umożliwiło atakującym przechwytywanie i przekierowywanie ruchu aktualizacji do serwera kontrolowanego przez nich, bez konieczności włamywania się do repozytorium kodu Notepad++. Atakujący podszywali się pod oficjalny mechanizm aktualizacji i dla wybranych, „interesujących” ofiar zwracali złośliwe...
#WBiegu #Aktualizacje #Apt #Hacking #Notepad++ #SupplyChain #Wyciek
https://sekurak.pl/powazne-naruszenie-lancucha-dostaw-notepad-aktualizacje-byly-zlosliwe/

You've seen all posts