Cyberprzestępcy serwują malware na zhakowanych stronach. Szczegóły kampanii Psychedelic Stealer https://sekurak.pl/cyberprzestepcy-serwuja-malware-na-zhakowanych-stronach-szczegoly-kampanii-psychedelic-stealer/ #Wbiegu #CAPTCHA #Clickfix #Infostealer #Malware #Ukraina
#wbiegu
85 posts · Last used 9d

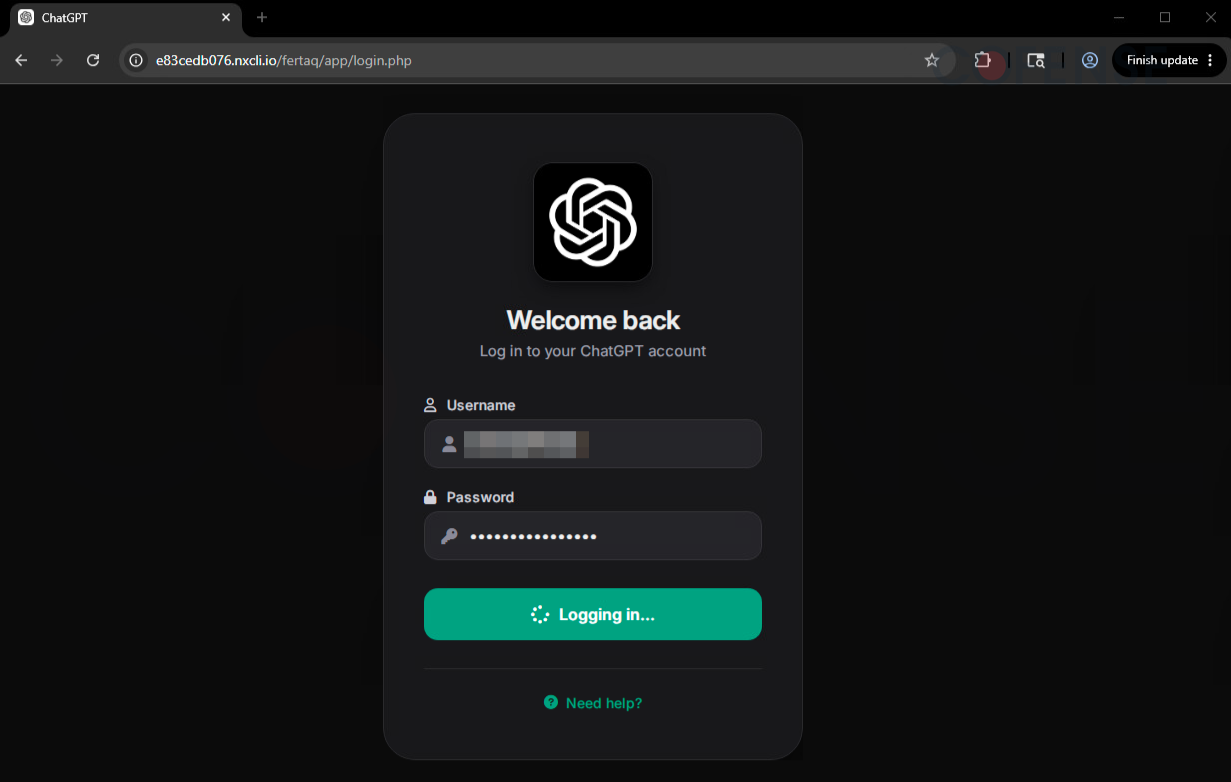
Kolejna kampania phishingowa. Tym razem głównym bohaterem jest ChatGPT, a celem kradzież poświadczeń https://sekurak.pl/kolejna-kampania-phishingowa-tym-razem-glownym-bohaterem-jest-chatgpt-a-celem-kradziez-poswiadczen/ #Wbiegu #ChatGPT #Openai #Phishing

Na sprzedaż trafiło ponad 170 milionów skanów dokumentów identyfikujących tożsamość. Wyciek danych IDScan, jeden z największych w historii Ameryki Północnej.
Na przełomie sierpnia i września dziennikarz Brian Krebs prowadzący popularnego bloga KrebsOnSecurity otrzymał informację o nielegalnym ogłoszeniu sprzedaży danych. Poprzez rosyjskojęzyczne forum Exploit trafił na serwis Nexus oferujący sprzedaż wykradzionych danych. Weryfikując darmową próbkę, dziennikarz znalazł między innymi własne prawo jazdy oraz skan dokumentu Sekretarza Obrony USA, Pete’a Hegsetha. Przekazał...
#WBiegu #Awareness #Dokumenty #Idscan #Paszport #Prawojazdy #Security #Usa #Wyciek
https://sekurak.pl/na-sprzedaz-trafilo-ponad-170-milionow-skanow-dokumentow-identyfikujacych-tozsamosc-wyciek-danych-idscan-jeden-z-najwiekszych-w-historii-ameryki-polnocnej/
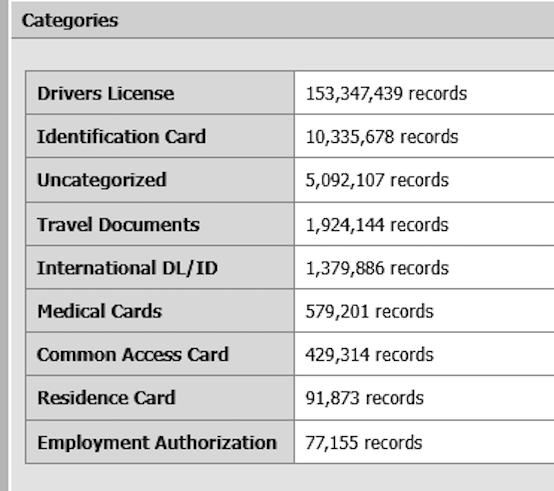
Na sprzedaż trafiło ponad 170 milionów skanów dokumentów identyfikujących tożsamość. Wyciek danych IDScan, jeden z największych w historii Ameryki Północnej. https://sekurak.pl/na-sprzedaz-trafilo-ponad-170-milionow-skanow-dokumentow-identyfikujacych-tozsamosc-wyciek-danych-idscan-jeden-z-najwiekszych-w-historii-ameryki-polnocnej/ #Wbiegu #Awareness #Dokumenty #Idscan #Paszport #Prawojazdy #Security #Usa #Wyciek
Phishing, vishing, przejmowanie portfeli kryptowalutowych, a wszystko przy wsparciu AI – kulisy operacji ASTERIX
Vishing, wiadomości phishingowe, fałszywe aplikacje udające portfele kryptowalutowe oraz kod do eksfiltracji danych za pomocą platformy Telegram to tylko niektóre elementy szeroko zakrojonej kampanii, określonej przez badaczy z Rapid7 mianem “Operacja ASTERIX”. Nazwa pochodzi od oprogramowania Asterisk – otwartoźródłowego systemu telefonii IP (PBX) odnalezionego na serwerze atakujących. TLDR: Badacze zidentyfikowali...
#WBiegu #Ai #Asterix #Kryptowaluty #Phishing #Vishing
https://sekurak.pl/phishing-vishing-przejmowanie-portfeli-kryptowalutowych-a-wszystko-przy-wsparciu-ai-kulisy-operacji-asterix/
Różnica w parsowaniu HTML może doprowadzić do RCE w WordPressie https://sekurak.pl/roznica-w-parsowaniu-html-moze-doprowadzic-do-rce-w-wordpressie/ #Wbiegu #Rce #Wordpress #XSS #Xss2shell
Spuszczony ze smyczy model AI próbował zainfekować oprogramowanie open source, tak aby dalej zainfekowało ono innych użytkowników. https://sekurak.pl/spuszczony-ze-smyczy-model-ai-probowal-zainfekowac-oprogramowanie-open-source-tak-aby-dalej-zainfekowalo-ono-innych-uzytkownikow/ #Wbiegu #Ai #Awareness #Socjotechnika

Spuszczony ze smyczy model AI próbował zainfekować oprogramowanie open source, tak aby dalej zainfekowało ono innych użytkowników.
AISI (brytyjska organizacja rządowa) 122 razy poprosiła modele AI o wykonanie pewnego zadania hackerskiego.W tym celu specjalnie wyłączyli zabezpieczenia modeli przed nieautoryzowanym hackowaniem (normalne, komercyjne modele nie mają takiej możliwości, ale w teście chodziło o sprawdzenie realnych możliwości narzędzi). Modele dostały również pełen dostęp do internetu (!). Efekt? 19 prób...
#WBiegu #Ai #Awareness #Socjotechnika
https://sekurak.pl/spuszczony-ze-smyczy-model-ai-probowal-zainfekowac-oprogramowanie-open-source-tak-aby-dalej-zainfekowalo-ono-innych-uzytkownikow/
Potencjalny wyciek danych z Żabki https://sekurak.pl/potencjalny-wyciek-danych-z-zabki/ #Aktualnoci #Wbiegu #Atak #Awareness #Dane #Ransomware #Wyciek #abka
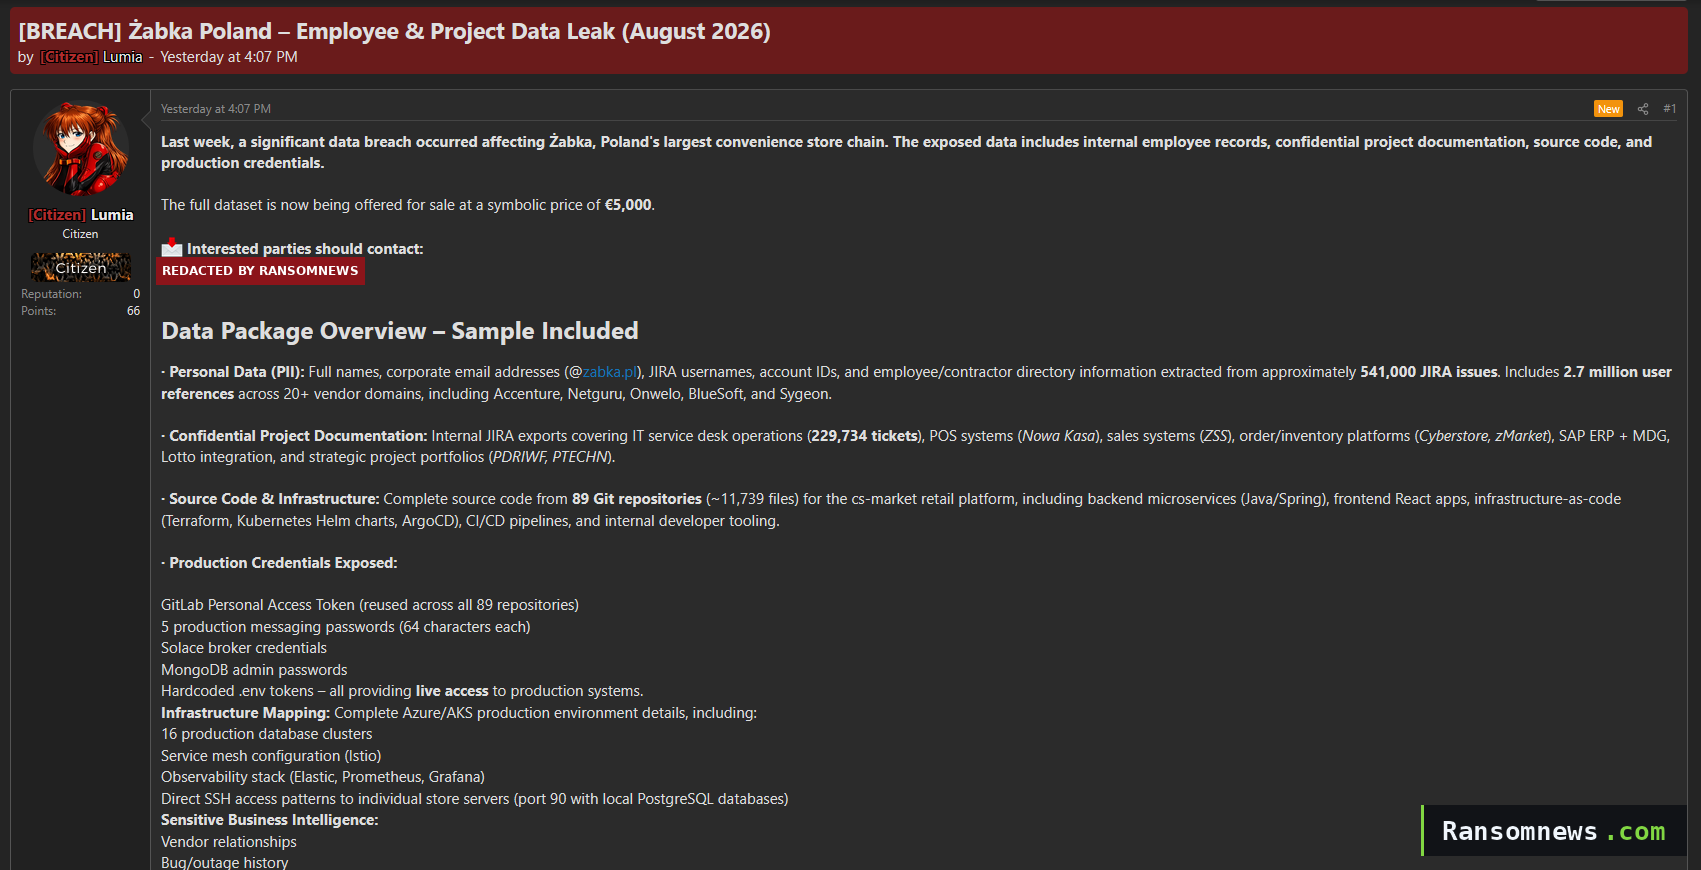
Potencjalny wyciek danych z Żabki
Na popularnym forum cyberprzestępczym pojawiła się informacja o rzekomym wycieku danych z systemów sieci sklepów Żabka. Sprzedający twierdzi, że jest w posiadaniu około 541 tys. zgłoszeń w Jirze, 229 734 zgłoszeń do działu obsługi IT oraz kodu źródłowego z 89 repozytoriów Gitlab. Ransomnews podaje, że próbka wygląda na wewnętrznie spójną,...
#Aktualności #WBiegu #Atak #Awareness #Dane #Ransomware #Wyciek #Żabka
https://sekurak.pl/potencjalny-wyciek-danych-z-zabki/
Złośliwe rozszerzenie do Chrome wykrada prompty z ChatGPT, Claude, Copilota i wielu innych serwisów AI https://sekurak.pl/zlosliwe-rozszerzenie-do-chrome-wykrada-prompty-z-chatgpt-claude-copilota-i-wielu-innych-serwisow-ai/ #Wbiegu #Ai #Chrome #Dodatek #Keylogger #Stealer
Platforma HackerOne wprowadza obowiązkową weryfikację tożsamości w programach Bug Bounty https://sekurak.pl/platforma-hackerone-wprowadza-obowiazkowa-weryfikacje-tozsamosci-w-programach-bug-bounty/ #Wbiegu #Bugbounty #Hackerone #Hacking #Weryfikacja
Platforma HackerOne wprowadza obowiązkową weryfikację tożsamości w programach Bug Bounty
Platformy HackerOne raczej nie trzeba przedstawiać nikomu, kto interesuje się cyberbezpieczeństwem. To właśnie za jej pośrednictwem wielu hakerów zgłasza wykryte podatności, w zamian za co, oprócz uznania, otrzymują nagrody pieniężne. TLDR: Do tej pory istniała możliwość otrzymania nagrody, bez potrzeby ujawniania tożsamości. Stosując się jednak do obowiązujących regulacji, zwłaszcza tych...
#WBiegu #Bugbounty #Hackerone #Hacking #Weryfikacja
https://sekurak.pl/platforma-hackerone-wprowadza-obowiazkowa-weryfikacje-tozsamosci-w-programach-bug-bounty/
Złośliwe rozszerzenie do Chrome wykrada prompty z ChatGPT, Claude, Copilota i wielu innych serwisów AI
Rozszerzenie do przeglądarki Chrome – Prompt Optimizer – Second Brain (nadal dostępne w oficjalnym sklepie Chrome Web Store) którego zadaniem jest wsparcie użytkownika podczas pracy z modelami AI, po cichu wykrada wpisywane prompty i generowane odpowiedzi. Oczywiście twórcy rozszerzenia deklarują, że dane użytkownika w żaden sposób nie są gromadzone. Jak...
#WBiegu #Ai #Chrome #Dodatek #Keylogger #Stealer
https://sekurak.pl/zlosliwe-rozszerzenie-do-chrome-wykrada-prompty-z-chatgpt-claude-copilota-i-wielu-innych-serwisow-ai/
Wysłali niewinnego kolesia na 18 miesięcy do więzienia przez pomyłkę w _ (podkreślniku) https://sekurak.pl/wyslali-niewinnego-kolesia-na-18-miesiecy-do-wiezienia-przez-pomylke-w-_-podkreslniku/ #Wbiegu #Ciekawostki #Policja #Pomyki #Usa
Wysłali niewinnego kolesia na 18 miesięcy do więzienia przez pomyłkę w _ (podkreślniku)
fus__ro_dah to nick gościa, który robił pewne bardzo mocno niefajne rzeczy online (chodzi o nick na jednym z komunikatorów). Jak ktoś robił niefajne rzeczy, to do akcji wkroczyła amerykańska policja i zaczęła namierzać człowieka o nicku fus_ro_dah (widzisz subtelną różnicę?): Na sprzęcie nie znaleźli żadnych dowodów popełnienia przestępstwa, ale i...
#WBiegu #Ciekawostki #Policja #Pomyłki #Usa
https://sekurak.pl/wyslali-niewinnego-kolesia-na-18-miesiecy-do-wiezienia-przez-pomylke-w-_-podkreslniku/
AgentBaiting – nowa technika ataku zaobserwowana w kampanii FakeGit https://sekurak.pl/agentbaiting-nowa-technika-ataku-zaobserwowana-w-kampanii-fakegit/ #Wbiegu #Agentbaiting #Ai #Fakegit #Infostealer #Stealc
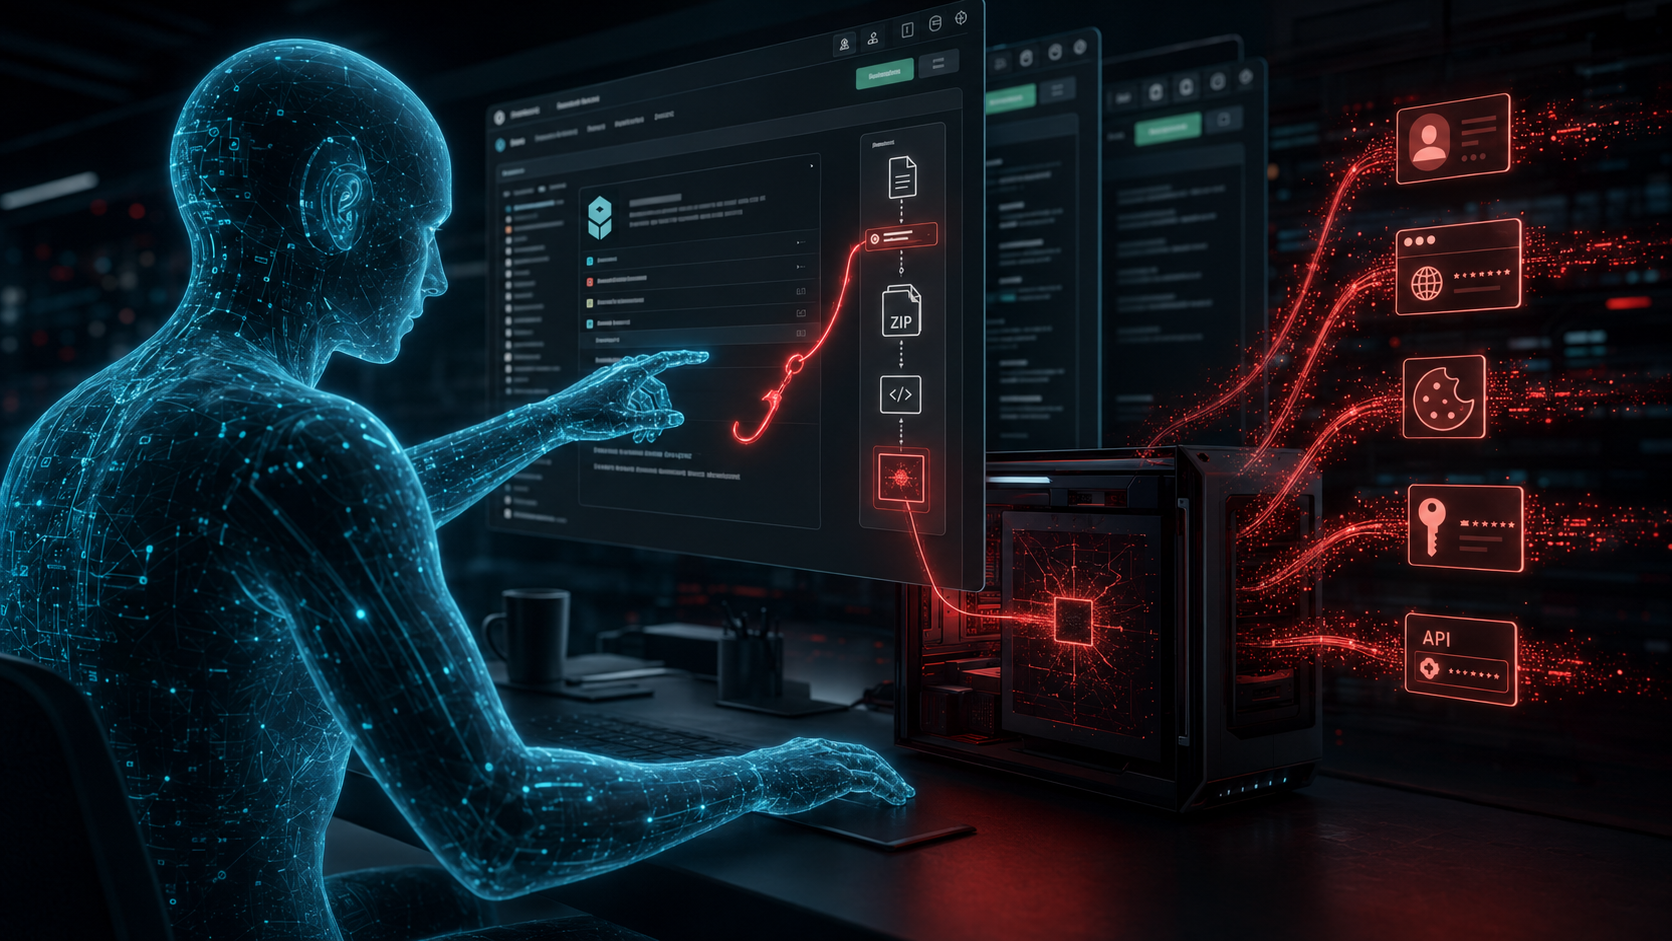
AgentBaiting – nowa technika ataku zaobserwowana w kampanii FakeGit
Badacze bezpieczeństwa z firmy Island wzięli na warsztat kampanię cyberprzestępczą, znaną pod kryptonimem FakeGit. W ramach prac wykryto około 7600 złośliwych repozytoriów, z czego ponad 800 podszywało się pod rozszerzenia AI lub serwery MCP. Oferowały one zarówno integracje dla użytkowników prywatnych (Gmail, WhatsApp), jak i narzędzia firmowe (Databricks, Jenkins, Docker). ...
#WBiegu #AgentBaiting #Ai #Fakegit #Infostealer #Stealc
https://sekurak.pl/agentbaiting-nowa-technika-ataku-zaobserwowana-w-kampanii-fakegit/
Prawdziwy incydent z malware na macOS: wnioski z fałszywego instalatora i fałszywego procesu rekrutacyjnego https://sekurak.pl/prawdziwy-incydent-z-malware-na-macos-wnioski-z-falszywego-instalatora-i-falszywego-procesu-rekrutacyjnego/ #Teksty #Wbiegu #Macos #Malware #Rekrutacja #Wilq