Elektrine
Log in Register
Paige Chat Timeline Gallery Friends Email Drive DNS Private DNS Domains VPN Kairo Nerve
Remote

Valéry Rieß-Marchive :verified:

@ValeryMarchive@infosec.exchange
mastodon 4.8.0-alpha.3+glitch
  • Open on infosec.exchange

Rédac' chef LeMagIT - où je parle (beaucoup) #cybersécurité #SSI #infosec #ransomware #sécurité #informatique

0 Followers
0 Following
50 Posts
Joined November 11, 2022
Telegram:
http://t.me/vmarchive
E-Mail discret:
valery@proton.me
LinkedIn:
https://www.linkedin.com/in/valerymarchive
Mon œuvre:
https://www.techtarget.com/fr/auteur/Valery-Marchive
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
🇰🇿 Caravan.kz (caravan.kz) a été victime d'une cyberattaque autour du 05 août 2026. Caravan.kz a été victime d'une cyberattaque par rançongiciel. Les attaquants, qui se présentaient comme le groupe Black Field, ont exigé une rançon, menaçant de publier des données corporatives ou personnelles copiées ou falsifiées. L'équipe technique a travaillé sans relâche pour contenir l'attaque et restaurer le service. Les autorités compétentes du Kazakhstan ont été informées et collaborent au dossier. 👉 https://www.caravan.kz/amp/news/caravan-kz-podvergsja-kiberatake-redakcija-publikuet-oficialnoe-zajavlenie/
caravan.kz
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
🇫🇷 Biosynex (biosynex.com) a été victime d'une cyberattaque autour du 01 août 2026. Biosynex, un spécialiste alsacien du diagnostic médical, a confirmé avoir subi une intrusion informatique au début du mois d'août. Bien que l'attaque ait été détectée et circonscrite, les vérifications indiquent que les données personnelles touchées se limitent aux informations professionnelles (coordonnées et documents d'activité). L'entreprise a notifié l'incident aux autorités compétentes, dont la CNIL, et a déposé plainte. 👉 https://www.boursorama.com/bourse/actualites-amp/biosynex-victime-d-une-cyberattaque-l-activite-operationnelle-preservee-46e8e2c038e42424a5389e8e83734189
boursorama.com
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2w ago
🇲🇾 CTOS Digital (ctosdigital.com) a été victime d'une cyberattaque autour du 23 septembre 2026. CTOS Digital a subi un incident de cybersécurité où des données personnelles de consommateurs ont été accédées sans autorisation. L'entreprise a immédiatement activé ses plans d'urgence, a réussi à contenir et à bloquer l'environnement affecté, et a engagé une équipe de réponse aux incidents indépendante pour une enquête légale. Les systèmes de l'entreprise sont actuellement opérationnels et l'incident est circonscrit à l'environnement spécifique affecté. 👉 https://www.klsescreener.com/v2/news/view/1796407/ctos%E9%81%AD%E7%BD%91%E7%BB%9C%E6%94%BB%E5%87%BB-%E9%83%A8%E5%88%86%E6%B6%88%E8%B4%B9%E8%80%85%E8%B5%84%E6%96%99%E9%81%AD%E9%9D%9E%E6%B3%95%E8%AE%BF%E9%97%AE
klsescreener.com
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
📆 la #cyberattaque revendiquée le 17 juillet 2026 (akira) contre 🇺🇸 Westcoast Communication Services (westcoastcomm.com) semble survenue ~30 juin 2026 🧐
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
🇨🇭 Administration cantonale des Grisons (gr.ch) a été victime d'une cyberattaque autour du 05 août 2026. Les serveurs SharePoint de l'administration cantonale des Grisons ont été victimes d'une cyberattaque. Bien qu'une première analyse n'indique pas de perte de données ou de comptes compromis, l'attaque est probablement due à l'exploitation de vulnérabilités logicielles de Microsoft SharePoint. L'autorité cantonale procède à un étranglement du site web pour appliquer une mise à jour de sécurité. L'incident est similaire à un incident survenu mardi aux serveurs de la Confédération, où environ 200 comptes ont été compromis. 👉 https://www.bluewin.ch/it/attualita/svizzera/ciberattacco-a-un-server-del-canton-grigioni-li.3553333
bluewin.ch
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
📆 la #cyberattaque revendiquée le 01 août 2026 (play) contre 🇺🇸 The Butcher Brothers (thebutcherbrotherscorp.com) semble survenue ~27 juillet 2026 🧐
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 3w ago
🇹🇼 EVA AIRWAYS CORPORATION (evaair.com) a été victime d'une cyberattaque autour du 15 septembre 2026. Le 15 septembre 2026, la compagnie EVA Airways a détecté une infiltration malveillante de son réseau interne via des adresses IP suspectes. L'attaquant a accédé aux noms et aux coordonnées professionnelles de certains employés. L'entreprise a immédiatement pris des mesures de protection, informé les autorités réglementaires et a confirmé que ses opérations et ses services n'ont pas été impactés. 👉 https://emops.twse.com.tw/server-java/t05sr01_1_e?&isNew=Y&seq_no=2&spoke_time=212731&spoke_date=20260915&co_id=2618
emops.twse.com.tw

Today's Information

0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1mo ago
🇺🇸 Unlimited Technology Systems (unlimitedsystems.com) a été victime d'une cyberattaque autour du 19 octobre 2025. Unlimited Technology Systems, un fournisseur de logiciels de gestion des soins de santé basé dans le centre de Montgomery (Ohio), a subi une violation de données majeure. L'accès non autorisé à leur datacenter métier a eu lieu entre le 5 et le 10 octobre 2025, affectant potentiellement 3 803 750 individus. Les données compromises incluent les noms, adresses, numéros de sécurité sociale, informations sur l'assurance maladie, diagnostics médicaux et documents scannés (incluant permis de conduire). La violation a été découverte le 19 octobre 2025. La société a offert 24 mois de surveillance de crédit gratuite aux personnes affectées. 👉 https://www.rescana.com/post/unlimited-technology-systems-data-breach-exposes-3-8-million-healthcare-patients-information-2025-incident-analysis
rescana.com
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1w ago
📆 la #cyberattaque revendiquée le 04 septembre 2026 (lockbit5) contre 🇳🇱 huisartsencentrumkleiniterson.nl (huisartsencentrumkleiniterson.nl) semble survenue ~28 août 2026 🧐
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
🇯🇵 Marutaka Kogyo (marutaka-kogyo.co.jp) a été victime d'une cyberattaque autour du 11 mars 2026. La société Marutaka Kogyo a annoncé qu'à la suite d'une attaque par ransomware survenue le 11 mars 2026, des pirates avaient pénétré dans son réseau interne via un équipement VPN et attaqué plusieurs serveurs. Les pirates ont créé un compte administrateur non autorisé, chiffré les données stockées sur les serveurs et supprimé une partie des journaux système. L'enquête informatique légale a révélé qu'au moins 1,5 Go de données auraient pu faire l'objet d'une fuite. Les informations concernées comprennent les noms des entreprises clientes, les noms des interlocuteurs, les adresses, les numéros de téléphone, les adresses e-mail ainsi que l'historique des commandes et des livraisons. Toutefois, à ce stade, aucun fait attestant d'un vol effectif de données à caractère personnel ni d'une utilisation frauduleuse n'a été confirmé. 👉 https://rocket-boys.co.jp/security-measures-lab/marutaka-kogyo-vpn-ransomware-attack-information-leak/
rocket-boys.co.jp
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1mo ago
🇦🇹 Arbeiterkammer Oberösterreich (ooe.arbeiterkammer.at) a été victime d'une cyberattaque autour du 10 août 2026. L'Arbeiterkammer Oberösterreich a été victime d'une cyberattaque le lundi matin, entraînant des pannes de ses serveurs de messagerie et de son système téléphonique. Bien que les systèmes aient été partiellement restaurés, l'accès aux services reste limité. Les autorités n'ont pas encore identifié l'attaquant et affirment qu'aucune donnée n'a été volée. Les membres sont invités à faire preuve de patience. 👉 https://www.meinbezirk.at/oberoesterreich/c-wirtschaft/hackerangriff-legt-systeme-der-arbeiterkammer-ooe-lahm_a8841763
meinbezirk.at
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
🇺🇸 Sage Water Resources (SWR) (sagenergypartners.com) a été victime d'une cyberattaque autour du 15 mars 2026. Sage Water Resources (SWR) a, fournisseur d'infrastructures et de gestion de l'eau appartenant à la tribu amérindienne, a détecté une activité non autorisée sur son système PLC le 15 mars 2026. Une analyse forensique a confirmé qu'il s'agissait d'une manipulation logique malveillante opérée par un acteur étatique avancé. Grâce à la vigilance de ses équipes, l'incident a été atténué avant de causer des dommages physiques ou environnementaux. SWR a depuis renforcé considérablement sa sécurité réseau, passant d'une configuration héritée à une configuration PLC/VPN de pointe. 👉 https://aijourn.com/sage-energy-partners-wholly-owned-subsidiary-sage-water-resources-announces-successful-recovery-and-enhanced-cybersecurity-hardening-of-uinta-basin-infrastructure-following-targeted-geopolitical-cyber/
aijourn.com
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1mo ago
🇦🇷 Commission de la transparence et de l'éthique publique (Jutep) (jutep.gub.uy) a été victime d'une cyberattaque autour du 13 avril 2026. La Commission de la transparence et de l'éthique publique (Jutep) est confrontée à de graves problèmes de fonctionnement à la suite d'une cyberattaque subie le 13 avril 2026. Le système actuel est considéré comme 👉 https://www.elpais.com.uy/informacion/politica/jutep-acumula-mas-de-400-denuncias-atrasadas-y-busca-cambiar-su-sistema-tras-ataque-cibernetico
elpais.com.uy
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
📆 la #cyberattaque revendiquée le 20 juillet 2026 (akira) contre 🇺🇸 L&A Transport (landatransport.com) semble survenue ~03 juillet 2026 🧐
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
🇨🇭 BIT (bit.admin.ch) a été victime d'une cyberattaque autour du 28 juillet 2026. Le BIT (Bundesamt für Informatik und Telekommunikation) a confirmé qu'un cyberattaque avait eu lieu sur ses serveurs SharePoint. L'accès pour les personnes externes au gouvernement fédéral a été bloqué. Environ 200 comptes ont été compromis. Bien qu'aucune fuite de données ne soit actuellement suspectée, des analyses sont en cours, et les serveurs sont mis à niveau préventivement. 👉 https://www.bluewin.ch/de/news/cyberangriff-auf-sharepoint-server-des-bundesamts-fuer-informatik-li.3551816
bluewin.ch
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
🇱🇮 Registre des bénéficiaires effectifs (VwbP) du Liechtenstein (llv.li) a été victime d'une cyberattaque autour du 30 juillet 2026. Le registre des bénéficiaires effectifs (VwbP) du Liechtenstein a été victime d'une cyberattaque majeure. Des hackers ont téléchargé les données de près de 31 000 entités. L'attaque a eu lieu dans la nuit du 30 juillet. Les données volées comprennent le nom, le prénom, la date de naissance, le pays de résidence et la nationalité des personnes concernées, mais pas les données bancaires ou les soldes de compte. Les autorités ont indiqué qu'il n'y avait pas de demandes de rançon et que les données n'étaient pas encore en vente sur le Darknet. 👉 https://brudiland.li/cyberangriff-auf-liechtenstein-liefert-klare-fakten-und-laesst-viele-fragen-offen/
brudiland.li
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1mo ago
🇮🇳 Orient Blackswan (orientblackswan.com) a été victime d'une cyberattaque autour du 27 août 2026. La maison d'édition Orient Blackswan a été victime d'une cyberattaque par rançongiciel (ransomware) qui a perturbé son infrastructure informatique et chiffré des données commerciales critiques. Les attaquants ont exigé 20 millions de roupies pour restaurer l'accès. L'incident a été signalé par le vice-président de la maison d'édition et les systèmes affectés ont été isolés pour prévenir la propagation. 👉 https://www.newindianexpress.com/cities/hyderabad/2026/Aug/31/rs-20-mn-ransom-sought-in-publishing-house-cyberattack-in-hyderabad
newindianexpress.com
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1mo ago
📆 la #cyberattaque revendiquée le 20 avril 2026 (akira) contre 🇨🇦 Integra Architecture (integra-arch.com) semble survenue ~13 novembre 2025 🧐
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1mo ago
📆 la #cyberattaque revendiquée le 18 mars 2026 (akira) contre 🇦🇩 Pyrénées (pyrenees.ad) semble survenue ~04 mars 2026 🧐
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1mo ago
🇺🇸 BAYADA Home Health Care, Inc. (bayada.com) a été victime d'une cyberattaque autour du 02 mars 2026. BAYADA Home Health Care, Inc. a été victime d'une violation de données après qu'un individu non autorisé a accédé à certains systèmes et copié des données entre le 18 février et le 2 mars 2026. Cette violation a donné lieu à la copie d'informations personnelles, notamment des noms, ainsi que d'autres éléments de données. BAYADA propose des services de surveillance du crédit aux personnes concernées. 👉 https://oag.ca.gov/system/files/Bayada%20-%20Sample%20Notice.pdf
oag.ca.gov
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
🇹🇼 PharmaEssentia Corp. (pharmaessentia.com) a été victime d'une cyberattaque autour du 03 août 2026. La société PharmaEssentia et sa filiale Panco Healthcare Co., Ltd. ont été victimes d'une cyberattaque ayant touché certains de leurs systèmes d'information. Selon les premières évaluations de l'entreprise, cet incident n'a pas d'impact significatif sur ses opérations. Pour y remédier, la société a activé ses mécanismes de défense, fait appel à des experts externes en cybersécurité et informé les autorités compétentes. 👉 https://emops.twse.com.tw/server-java/t05sr01_1_e?&isNew=Y&seq_no=1&spoke_time=224246&spoke_date=20260803&co_id=6446
emops.twse.com.tw
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
📆 la #cyberattaque revendiquée le 22 juillet 2026 (akira) contre 🇺🇸 Kruse Construction (kruseinc.com) semble survenue ~03 juillet 2026 🧐
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
🇮🇹 Retelit (retelit.it) a été victime d'une cyberattaque autour du 07 juin 2026. Retelit, un important opérateur italien de télécommunications et de services cloud, a été victime d'une grave cyberattaque perpétrée par le groupe criminel Qilin. L'attaque a compromis les serveurs et permis le vol d'au moins 300 gigaoctets de documents internes, notamment des passeports et des informations sensibles sur les clients (parmi lesquels Leonardo et 193 administrations publiques). Cet incident, probablement découvert en juin, n’a pas été rendu public jusqu’à la récente divulgation par Qilin, qui a commencé à publier les données le 11 juillet 2026. 👉 https://irpimedia.irpi.eu/retelit-operatore-cloud-e-telecomunicazioni-attacco-informatico/
irpimedia.irpi.eu
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1mo ago
📆 la #cyberattaque revendiquée le 25 août 2026 (safepay) contre 🇰🇷 industry.airliquide.kr (industry.airliquide.kr) semble survenue ~16 août 2026 🧐
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
🇬🇧 Accesso Technology Group (accesso.com) a été victime d'une cyberattaque autour du 28 juillet 2026. Accesso Technology Group a confirmé avoir récemment subi un incident de sécurité informatique impliquant un accès non autorisé temporaire à une section limitée de ses systèmes internes. L'entreprise a précisé que cet événement n'a pas entraîné de pannes de système ni de perturbations significatives de ses opérations ou services clients. L'incident a été rapidement contenu et l'entreprise a activé ses procédures de réponse à incident cybernétique, engageant des spécialistes externes. Aucune activité suspecte n'a été détectée depuis l'incident. 👉 https://uk.finance.yahoo.com/news/accesso-confirms-cyber-incident-contained-065621710.html
uk.finance.yahoo.com
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
🇺🇸 Suisun City (suisun.com) a été victime d'une cyberattaque autour du 08 août 2026. Les autorités de la ville de Suisun ont déclaré l'état d'urgence le samedi 8 août après qu'une cyberattaque ait mis hors service la ligne de répartition des urgences et d'autres systèmes clés. L'infection par un logiciel malveillant est survenue vendredi vers 5h45, forçant la ville à fermer son réseau informatique. Les opérations de sécurité publique critiques, y compris le routage des appels 911 et les lignes de répartition des pompiers et de la police, ont été interrompues. Les équipes de répartition de Suisun ont dû déménager dans un centre de répartition d'urgence du comté de Solano. Une enquête fédérale est en cours avec le FBI et le Département de la Sécurité intérieure. 👉 https://fox40.com/suisun-city/city-of-suisun-local-emergency-cybersecurity-threat/
fox40.com
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2w ago
🇳🇦 Ministère de la Défense et des Affaires des Vétérans (MODVA) (mod.gov.na) a été victime d'une cyberattaque autour du 12 septembre 2026. Le NAM-CSIRT (Namibia Cyber Security Incident Response Team) a confirmé qu'une activité non autorisée a été détectée dans le réseau du Ministère de la Défense et des Affaires des Vétérans (MODVA). L'incident est lié au groupe de ransomware RansomHouse, connu pour ses tactiques de « double-extorsion ». Le NAM-CSIRT mène l'enquête et appelle les organisations à renforcer leurs défenses cybernétiques. 👉 https://informante.web.na/?p=401023
informante.web.na
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
📆 la #cyberattaque revendiquée le 22 juillet 2026 (akira) contre 🇨🇦 University Sprinkler Systems (universitysprinklers.com) semble survenue ~30 juin 2026 🧐
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
📆 la #cyberattaque revendiquée le 24 juillet 2026 (akira) contre 🇨🇦 Emerge2 Digital (emerge2.com) semble survenue ~01 juillet 2026 🧐
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1mo ago
🇯🇵 T&K TOKA (toka-global.com) a été victime d'une cyberattaque autour du 28 août 2026. T&K TOKA, fabricant de peintures et de résines synthétiques, a confirmé avoir été victime d'une cyberattaque par ransomware et d'un accès non autorisé à certains de ses systèmes. L'incident, signalé le 28 août 2026, a entraîné l'arrêt de certaines activités de l'entreprise. L'entreprise est en collaboration avec la police pour enquêter sur les causes et l'étendue des dégâts. À ce stade, l'entreprise n'a pas divulgué le vecteur d'intrusion, l'identité des attaquants, l'étendue de l'exfiltration de données, ni l'impact sur les informations personnelles des clients ou des employés. 👉 https://rocket-boys.co.jp/security-measures-lab/tk-toka-ransomware-investigation/
rocket-boys.co.jp
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
🇺🇸 Woodhaven Lakes (woodhavenassociation.com) a été victime d'une cyberattaque autour du 06 août 2026. Woodhaven Lakes a réussi à contenir et à stopper une attaque par ransomware qui chiffrait les fichiers sur ses systèmes locaux. L'attaque était limitée aux fichiers Microsoft Office et aux documents stockés localement, sans atteinte à la base de données des propriétaires. La société est en cours de remédiation et de restauration des services, mais le rétablissement complet prend du temps. 👉 https://www.starvedrock.media/wlpo/woodhaven-lakes-victim-of-ransomware-attack-thursday/article_7a63c7bf-3865-4f1d-a12e-dc433bbd6de6.html
starvedrock.media
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1mo ago
📆 la #cyberattaque revendiquée le 30 août 2026 (ZaWoo) contre 🇩🇪 fes-sport.de (fes-sport.de) semble survenue ~06 juillet 2026 🧐
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1mo ago
🇫🇷 Ville de Gagny (gagny.fr) a été victime d'une cyberattaque autour du 01 août 2026. La Ville de Gagny a subi une cyberattaque ayant affecté une partie de son système d’information. Des personnes non autorisées ont pu accéder à certaines données personnelles des administrés, notamment nom, prénom, adresse, coordonnées téléphoniques et électroniques, ainsi que des informations administratives. Bien qu'aucun usage frauduleux n'ait été constaté à ce jour, la Ville a notifié la violation à la CNIL et invite les habitants à rester vigilants face aux tentatives d'hameçonnage et d'usurpation d'identité. 👉 https://www.gagny.fr/actualite/information-relative-a-un-incident-de-cybersecurite/
gagny.fr
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2w ago
🇩🇪 Fresenius Medical Care (freseniusmedicalcare.com) a été victime d'une cyberattaque autour du 21 septembre 2026. Fresenius Medical Care a fait état d'un incident de cybersécurité impliquant un accès non autorisé à un nombre limité de systèmes internes. L'entreprise a indiqué que les soins aux patients, les opérations de fabrication et la continuité des activités n'ont pas été affectés. L'incident a été contenu, et des experts en cybersécurité et les forces de l'ordre ont été notifiés le 23 septembre 2026. 👉 https://www.ad-hoc-news.de/boerse/news/corporate-news/fresenius-medical-care-stock-falls-0-8-percent-as-cyber-incident-emerges/70165445
Fresenius Medical Care stock falls 0.8 percent as cyber incident emerges

Fresenius Medical Care stock falls 0.8 percent as cyber incident emerges

Fresenius Medical Care stock closed at EUR 38.53 on September 21, 2026, down 0.8 percent from the pr

0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
🇦🇺 Downies (downies.com) a été victime d'une cyberattaque autour du 06 juillet 2026. Downies, un fournisseur australien spécialisé dans les pièces de collection, est victime d'une attaque par rançongiciel et d'une tentative d'extorsion par le groupe cybercriminel Settra. L'incident a été détecté le lundi 6 juillet 2026. Downies enquête sur l'accès non autorisé à ses données et travaille avec les autorités australiennes compétentes, y compris le renseignement et la police. Le groupe Settra continue de faire pression sur Downies en divulguant des informations dans le dark web. 👉 https://www.cyberdaily.au/security/13996-exclusive-downies-collectibles-continues-to-respond-to-ransomware-incident
cyberdaily.au
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
🇬🇦 Société d’énergie et d’eau du Gabon (SEEG) (seeg.ga) a été victime d'une cyberattaque autour du 15 juin 2026. La SEEG, Société d’énergie et d’eau du Gabon, a été victime d’un « acte de sabotage » informatique majeur. L'attaque, survenue dans la nuit du 14 au 15 juin 2026, a provoqué l'effondrement de près de 95 % de ses infrastructures et systèmes informatiques. Après près de deux mois de crise, la SEEG affirme avoir progressivement restauré ses principaux services numériques et avoir renforcé sa sécurité. Les auteurs de l'attaque restent non identifiés. 👉 https://gabonmediatime.com/cybersecurite-la-seeg-revele-avoir-perdu-pres-de-95-de-ses-infrastructures-informatiques/
gabonmediatime.com
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1mo ago
📆 la #cyberattaque revendiquée le 03 août 2026 (lockbit5) contre 🇧🇷 rai.com.br (rai.com.br) semble survenue ~29 juillet 2026 🧐
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
📆 la #cyberattaque revendiquée le 29 juillet 2026 (akira) contre 🇺🇸 Northwood Country Club (northwoodcountryclub.org) semble survenue ~09 juillet 2026 🧐
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
🇺🇸 Washburn County (washburncounty.org) a été victime d'une cyberattaque autour du 06 août 2026. Le gouvernement du comté de Washburn est actuellement victime d'une cyberattaque, obligeant les autorités à mettre hors ligne tous les systèmes du comté. Les services d'urgence 911 restent opérationnels. 👉 https://www.wqow.com/news/washburn-county-experiencing-cyber-attack/article_c084b4be-7812-49a1-9827-2df604120965.html
wqow.com
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1mo ago
🇹🇼 Compucase Enterprise Co., Ltd. (hec-group.com.tw) a été victime d'une cyberattaque autour du 30 août 2026. Le 30 août 2026, Compucase a détecté un incident de cybersécurité affectant une partie limitée de son réseau informatique. Cette entreprise taïwanaise, spécialisée dans la conception et la fabrication de composants pour ordinateurs, a immédiatement réagi en isolant les systèmes touchés et en engageant des experts externes pour mener l'enquête et restaurer la sécurité des systèmes. Selon les évaluations actuelles, aucune donnée personnelle ou confidentielle n'a été fuitée et l'activité opérationnelle de la société n'est pas impactée. 👉 https://emops.twse.com.tw/server-java/t05sr01_1_e?&isNew=Y&seq_no=1&spoke_time=193302&spoke_date=20260830&co_id=3032
emops.twse.com.tw
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1mo ago
🇺🇸 Thomson Reuters (thomsonreuters.com) a été victime d'une cyberattaque autour du 30 juin 2026. Thomson Reuters a signalé un incident de cybersécurité affectant la plateforme de gestion des affaires C-Track. L'incident, détecté le 30 juin, a impliqué un accès non autorisé à certains fichiers de dossiers judiciaires dans 11 États américains, les Îles Vierges américaines et le Canada. Bien que les opérations C-Track n'aient pas été interrompues, des dossiers contenant des noms et des informations personnelles ont été affectés. L'entreprise a pris des mesures de sécurité, notifié les clients et engagé des experts externes. 👉 https://ua.news/en/world/thomson-reuters-povidomila-pro-kiberintsident-iz-failami-sudovoyi-platformi-c-track
ua.news
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2w ago
📆 la #cyberattaque revendiquée le 31 août 2026 (lockbit5) contre 🇳🇱 allsteelproducts.nl (allsteelproducts.nl) semble survenue ~28 août 2026 🧐
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1w ago
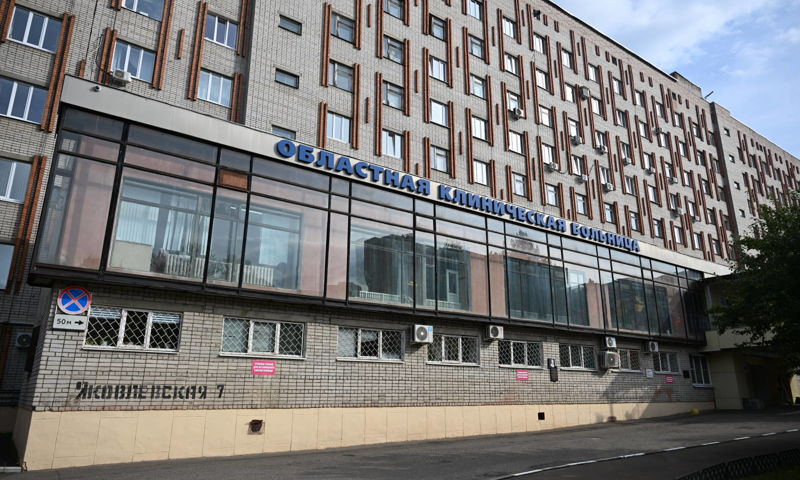
🇷🇺 Hôpital clinique régional de Yaroslavl (med-b-okb-yaroslavl-r78.gosweb.gosuslugi.ru) a été victime d'une cyberattaque autour du 23 septembre 2026. L'hôpital régional de Yaroslavl a été victime d'une cyberattaque. L'attaque, qui a entraîné la perte de toutes les informations stockées sur les serveurs, a été attribuée à des hackers ukrainiens qui ont demandé une rançon. Bien que les données aient été restaurées, la direction de l'hôpital a décidé de remplacer l'équipement. Le président du comité de la santé et le directeur de l'hôpital, Mikhail Osipov, a souligné l'importance de renforcer la sécurité informatique des établissements de santé et a demandé que des fonds supplémentaires soient alloués au budget régional pour 2027. 👉 https://yarreg.ru/articles/yaroslavskaya-oblastnaya-bolnica-podverglas-kiberatake/
Ярославская областная больница подверглась кибератаке- Яррег - новости Ярославской области
Ярославский регион - новости Ярославля и Ярославской области

Ярославская областная больница подверглась кибератаке- Яррег - новости Ярославской области

Данные удалось восстановить.

0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1w ago
🇿🇦 Air Traffic and Navigation Services (ATNS) (atns.co.za) a été victime d'une cyberattaque autour du 26 septembre 2026. Air Traffic and Navigation Services (ATNS) a été victime d'une cyberattaque par ransomware qui aurait potentiellement pu mettre à l'arrêt les activités de l'aviation commerciale en Afrique du Sud. L'enquête forensique est en cours pour déterminer l'origine de l'attaque, l'étendue des dommages et si des données ont été exfiltrées vers des adresses IP en Chine. ATNS examine également la possibilité que des employés aient collaboré avec les hackers ou aient accédé illégalement à des informations personnelles. 👉 https://www.businessday.co.za/business-times/2026-09-26-air-traffic-agency-probes-cyberattack/
Air traffic agency probes cyberattack
Business Day

Air traffic agency probes cyberattack

Forensic investigators brought in after ransomware attack, with possible data exfiltration and employee involvement under scrutiny

0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1mo ago
🇺🇸 ZenPatient, Inc. (zenpatient.com) a été victime d'une cyberattaque autour du 12 février 2026. ZenPatient, Inc. a été victime d'une fuite de données au cours de laquelle un individu non autorisé a accédé à certaines données ou les a copiées entre le 5 décembre 2025 et le 12 février 2026. Les données concernées comprenaient des noms et d'autres éléments d'information. La société propose un accès gratuit à Experian IdentityWorks pendant 12 mois. 👉 https://oag.ca.gov/system/files/ZenPatient%20-%20Sample%20Notice.pdf
oag.ca.gov
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
🇷🇴 Techventures Bank S.A. (techventures.bank) a été victime d'une cyberattaque autour du 02 août 2026. Le DNSC (Directoratul Național de Securitate Cibernetică) a fourni son assistance à Techventures Bank S.A. après qu'elle ait signalé une cyberattaque par ransomware. L'incident a été notifié le 2 août 2026. Les autorités collaborent avec la banque pour limiter les effets de l'attaque et enquêter sur l'incident. Aucune information concernant l'impact, les systèmes affectés ou la compromission des données clients n'a été rendue publique à ce stade. 👉 https://financialintelligence.ro/dnsc-ofera-asistenta-techventures-bank-dupa-un-atac-cibernetic-de-tip-ransomware/
financialintelligence.ro
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
🇺🇸 Passaic County (passaiccountynj.org) a été victime d'une cyberattaque autour du 04 mars 2026. Le comté de Passaic a subi une cyberattaque par ransomware en mars. Bien qu'aucun paiement de rançon n'ait été effectué, les attaquants ont accédé à et obtenu des données des systèmes du comté. Les coûts de cybersécurité et de récupération approchent les 395 000 dollars. Une enquête est en cours pour déterminer quels enregistrements et informations personnelles ont été pris. 👉 https://eu.northjersey.com/story/news/passaic/2026/08/03/passaic-county-nj-cyberattack-cost-400k-without-ransom-payment/91083887007/
eu.northjersey.com
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 1mo ago
🇨🇦 Health Sciences Centre (hsc.mb.ca) a été victime d'une cyberattaque autour du 10 août 2026. Le Health Sciences Centre de Winnipeg a été touché par une cyberattaque par ransomware affectant les systèmes de maintenance de certains bâtiments, notamment l'accès par les portes, le chauffage, la ventilation et la climatisation. Bien que les soins aux patients et les opérations cliniques ne soient pas affectés, l'incident a nécessité une enquête pour déterminer l'étendue de l'attaque. L'incident survient deux ans après qu'un vérificateur général du Manitoba ait averti l'établissement de la nécessité d'améliorer sa cybersécurité. 👉 https://ca.news.yahoo.com/ransomware-attack-health-sciences-centre-224238098.html
ca.news.yahoo.com
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
📆 la #cyberattaque revendiquée le 17 juillet 2026 (akira) contre 🇺🇸 Nesco Bus Maintenance (nescobus.com) semble survenue ~09 juillet 2026 🧐
0
0
0
0
Open post
Valéry Rieß-Marchive :verified: @ValeryMarchive@infosec.exchange
· 2mo ago
📆 la #cyberattaque revendiquée le 21 juillet 2026 (akira) contre 🇺🇸 Finer & Finer (finercpa.com) semble survenue ~16 juin 2026 🧐
0
0
0
0
Back
313k7r1n3
Elektrine

Tor hidden service

elekhj7afj4qnrr4yd3bkzslsyo5jgfxw3orgjkhlcxifueodybyiiad.onion

I2P eepsite

j6b6cyk6gjmepjih7jjadxgxvvf3lzzujljuu2v4biemzpg3naya.b32.i2p

Platform

  • Email
  • Chat
  • Timeline
  • VPN
  • DNS

Company

  • About
  • Contact
  • FAQ
  • Lite (no JS)

Legal

  • Terms of Service
  • Privacy Policy
  • Transparency Report
  • Report Abuse
  • Warrant Canary
  • VPN Policy

Support

  • support@elektrine.com
  • Report Security Issue
Mail client setup IMAP mail.elektrine.com:993 POP3 mail.elektrine.com:995 SMTP mail.elektrine.com:465
© 2026 Elektrine. All rights reserved. Server: 01:41:27 UTC