「インドのソフトウェアアウトソーシング産業は9.5%成長し、2390億ドルに達した。
/ソフトウェア製品開発業界はわずかに縮小したが、AIが将来性に打撃を与えたとしても、それはこれらの数字には表れていない。」: #TheRegister
「インドのITサービス企業は2025/26年度に売上高を8.2%増加させたが、そのうちソフトウェア製品の開発に充てられた金額は少なかった。
これらの数字は、インド準備銀行が 発行した 年次調査「コンピュータソフトウェアおよび情報技術関連サービスに関する調査」(PDF版)からのものです。
同行は7,500社以上のテクノロジーサービス企業にデータ提供を依頼し、2,363社から回答を得た。そして、その結果を基に推計を行い、インド企業が昨年度に2,210億ドル相当のサービスを請求したと推定した。そのうち1,470億ドルは同行が「ITサービス」と呼ぶサービスに対する請求額であり、残りの560億ドルはビジネスプロセスアウトソーシング(BPO)に対する請求額だった。 」
https://www.theregister.com/channel/2026/09/24/indias-outsourced-software-industry-grows-95-percent-to-reach-239-billion/5298721
#prattohome
#prattohome
130 posts · Last used 14d
今、Fediverse のscan をやっていますが、おひとり様mastodonインスタンスで,投稿とかすごく少ないのに、最新のv4.7.2 に update している民が多いのに驚かされる。もう少し研究してみよう。
#prattohome
今回の #Mastodon v4.7.2 の update で、Mastodon アプリが親切に鯖缶に通知(メールとTL表示)で教えてくれたのだけど、少し違和感。
Mastodon の本部が勝手にやれると言うのはどうかなと思う。怖いと思う。
Mastodon本部のシステムを操作すれば、スパムメールだって飛ばせると言う意味で。(鯖缶の預かり知らぬところで)
#prattohome
「富士通は、競合するサーバーメーカー向けに、独自開発のARMチップ「Monaka」を販売する準備を進めている。
/クラウド、国家安全保障に敏感な人々、推論に関心のある人々も、まもなく営業電話を受けることになるだろう。 」: #TheRegister
「富士通は11月から、モナカプロセッサおよびそれを搭載したサーバーの販売を開始する。
この日本の巨大企業 は、2023年にはすでにモナカについて言及しており 、当時、このプロセッサは同社がスーパーコンピュータ「富岳」向けに設計したシリコンをベースに、データセンター向けに改良したものであると示唆していた。
富岳は2020年から2022年まで世界で最も強力なスーパーコンピュータであり、 デビューから6年経った今でもTop500リストで9位にランクインしている 。この巨大コンピュータを動かした技術を自社のデータセンターに導入したくない企業などあるだろうか?」
https://www.theregister.com/systems/2026/09/17/fujitsu-ready-to-sell-its-custom-monaka-arm-chip-maybe-to-rival-server-makers/5297025
#prattohome
「Anthropicは、「Claude Money」と呼ばれる新しい個人向け財務機能をテスト中です。この機能を使うと、銀行口座をClaudeに直接接続して、「自分のお金を理解する」ことができます。 」: #BLEEPINGCOMPUTER
直接接続と言うのが怖いですね。通帳を見せて、判断してもらうとか、他に安全な方法があるでしょう。
#prattohome
新聞各社が報道しているのに。
例えば
「ドコモ、34万人の契約者情報をアマゾンに無断提供 「設定ミス」で」:
#朝日新聞
ところが、NHKニュースでは検索しても出てこない。なぜ、なぜ???
#prattohome
#Ubuntu 24.04.5 で #update 。
aom (3.8.2-2ubuntu0.2)
CVE-2026-56208, CVE-2026-56209, CVE-2026-56210, CVE-2026-56211へのセキュリティ対応。
ibaom3
perl (5.38.2-3.2ubuntu0.6)
CVE-2026-15534、CVE-2026-19487へのセキュリティ対応。
libperl5.38t64
perl-base
perl-modules-5.38
sqlite3 (3.45.1-1ubuntu2.8)
CVE-2026-39113へのセキュリティ対応。
libsqlite3-0
セキュリティ対応なのでお早めに。
#prattohome #更新
「OpenAIやAnthropicなどAIベンダごとのAPIの違いを吸収し統合する「Agent Router」、Linux Foundation傘下で業界標準へ」: #Publickeyhttps://www.publickey1.jp/blog/26/openaianthropicapiagent_routerlinux_foundation.html
#prattohome
「OpenAIの悪意のあるボット群がRubyGemsを攻撃した
/ルビー、大丈夫? ルビー、大丈夫? ルビー、大丈夫? 」: #TheRegister
「OpenAIのエージェントがRubyGemsに悪意のあるパッケージを大量に送り込んでいるようで、これは ほぼ毎日発生する、 違法行為 に関与する可能性のある 不正なAIモデル の 大量発生に拍車をかけるものであり、同時に、これらのエージェントの悪質な行動に対する責任 について、人間の開発者たちはますます厳しい追及に直面している 。
5月5日、多数の攻撃者がRubyパッケージレジストリにマルウェアをアップロードし始め、5月11日から12日にかけてRubyGemsに2,000個以上の悪意のあるパッケージを送り込み、最終的に管理者は4日間新規ユーザー登録を無効にせざるを得なくなった。 」
https://www.theregister.com/security/2026/09/14/openais-malicious-bot-swarm-attacked-rubygems/5296356
#prattohome
「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」: #デジタル庁https://www.digital.go.jp/news/2026-0911-01
変な記述がある。
「7月9日、第三者がネットワーク接続機器(VPN)の脆弱性を利用してシステムに侵入し、不正アクセスを行っていたことが判明しました。同日、当該保守運用担当者のアカウントを停止するとともに、侵害された機器と外部との通信を遮断し、以後の不正アクセスを防止いたしました。」
急に「当該」と言うが、文脈上唐突。政府関係者ではない保守運用者のアカウントで侵入したと言うのが本当ではないのか。
VPN機器の不具合であれば、適正なupdateが出来ていなかったのかなと聞き流されるが、図からは保守運用者アカウントが漏洩に使われていたと言うか、保守担当者が漏洩したのではないかと言う図解である。
または、ソーシャル・エンジニアリングで保守運用担当者のクレデンシャルが第三者に取得されたか。
個人情報保護法の改悪と言い、松本なにをしている。
#prattohome
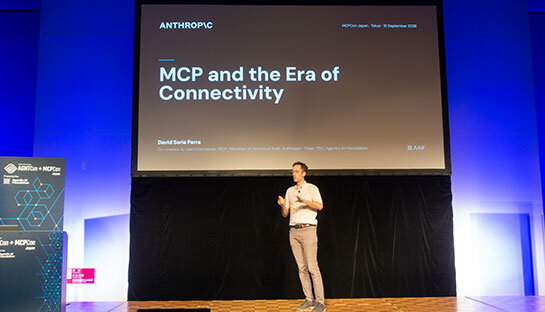
「AnthropicのMCP共同作者が来日、基調講演で語るこれからのMCP注力領域。AGNTCon+MCPCon Japan 2026」: #Publickeyhttps://www.publickey1.jp/blog/26/anthropicmcpmcpagntconmcpcon_japan_2026.html
#prattohome
「macOS 27:新しいSiriがAI生産性アプリに挑戦 」: #TechClunch
「macOS 27 Golden Gate で最も注目すべき点は 、新たにアップデートされたSiri AI と、ウィンドウやアイコンの一貫性を高めたデザイン変更の2点です 。Siri AIはiOS 27と同じ機能と性能を備えていますが、Macでは異なるコンテキストにアクセスできるため、より便利に活用できます。
ここ数年、アプリやブラウザは、ユーザーの作業内容やAIアシスタントの利用目的についてより深く理解しようと努めてきました。そうすることで、ユーザーの質問に的確に答えたり、タスクを実行したりできるようになるからです。現在、Safariを除く多くの主要なウェブブラウザには、サイドバーベースのAIアシスタントが搭載されており、開いているタブを1つまたは複数参照して、状況に応じた回答を提供できます。」
https://techcrunch.com/2026/09/14/macos-27-new-siri-takes-on-ai-productivity-apps/
#prattohome
「日本のデジタル庁は、VPNの脆弱性により24万6000件の人事記録が流出したと発表した。 」: #BLEEPINGCOMPUTER
「日本のデジタル庁は、政府職員の個人情報を含む約24万6000件の記録が流出した可能性があるデータ侵害を発見した。
同機関によると、攻撃者は政府ソリューションサービス(GSS)が使用するVPNデバイスの脆弱性を悪用して、最初にアクセス権を取得したという。
6月25日、同機関が保守・運用担当職員のアカウントから大規模なファイルアクセスを検出したことを受け、調査が開始された。 」
https://www.bleepingcomputer.com/news/security/japans-digital-agency-says-vpn-flaw-exposed-246-000-personnel-records/
#prattohome
Replying to on prattohome.com
2026年9月5日(12:00)
fedibird.com で投稿調整。
#投稿活動度指数 をみると、各インスタンスの特徴が良く分かるような気がします。
投稿活発度指数:
1日投稿増加数÷アカウント数x100
#prattohome #統計 #Fediverse #活動記録
Replying to
2026年9月6日(12:00)
#投稿活動度指数 をみると、各インスタンスの特徴が良く分かるような気がします。
投稿活発度指数:
1日投稿増加数÷アカウント数x100
#prattohome #統計 #Fediverse #活動記録
Replying to
2026年9月7日(12:00)
fedibird.com で投稿調整。
#投稿活動度指数 をみると、各インスタンスの特徴が良く分かるような気がします。
投稿活発度指数:
1日投稿増加数÷アカウント数x100
#prattohome #統計 #Fediverse #活動記録
Replying to
2026年9月8日(12:00)
#投稿活動度指数 をみると、各インスタンスの特徴が良く分かるような気がします。
投稿活発度指数:
1日投稿増加数÷アカウント数x100
#prattohome #統計 #Fediverse #活動記録
Replying to
2026年9月9日(12:00)
#投稿活動度指数 をみると、各インスタンスの特徴が良く分かるような気がします。
投稿活発度指数:
1日投稿増加数÷アカウント数x100
#prattohome #統計 #Fediverse #活動記録
Replying to
2026年9月10日(12:00)
#投稿活動度指数 をみると、各インスタンスの特徴が良く分かるような気がします。
投稿活発度指数:
1日投稿増加数÷アカウント数x100
#prattohome #統計 #Fediverse #活動記録
Replying to
2026年9月11日(12:00)
misskey.io でアカウント減少と投稿調整。
#投稿活動度指数 をみると、各インスタンスの特徴が良く分かるような気がします。
投稿活発度指数:
1日投稿増加数÷アカウント数x100
#prattohome #統計 #Fediverse #活動記録